- Deepfake-urile sunt conținut audiovizual generat de inteligența artificială care amenință confidențialitatea, reputația și încrederea publicului.
- Impactul său variază de la hărțuire și pornografie fără consimțământ până la fraudă corporativă și manipulare politică.
- Cadrul juridic spaniol și european oferă deja instrumente pentru urmărirea penală a utilizărilor dăunătoare, deși tehnologia avansează foarte rapid.
- Apărarea necesită combinarea detectării tehnice, a protocoalelor organizaționale și a instruirii în gândire critică și securitate cibernetică.
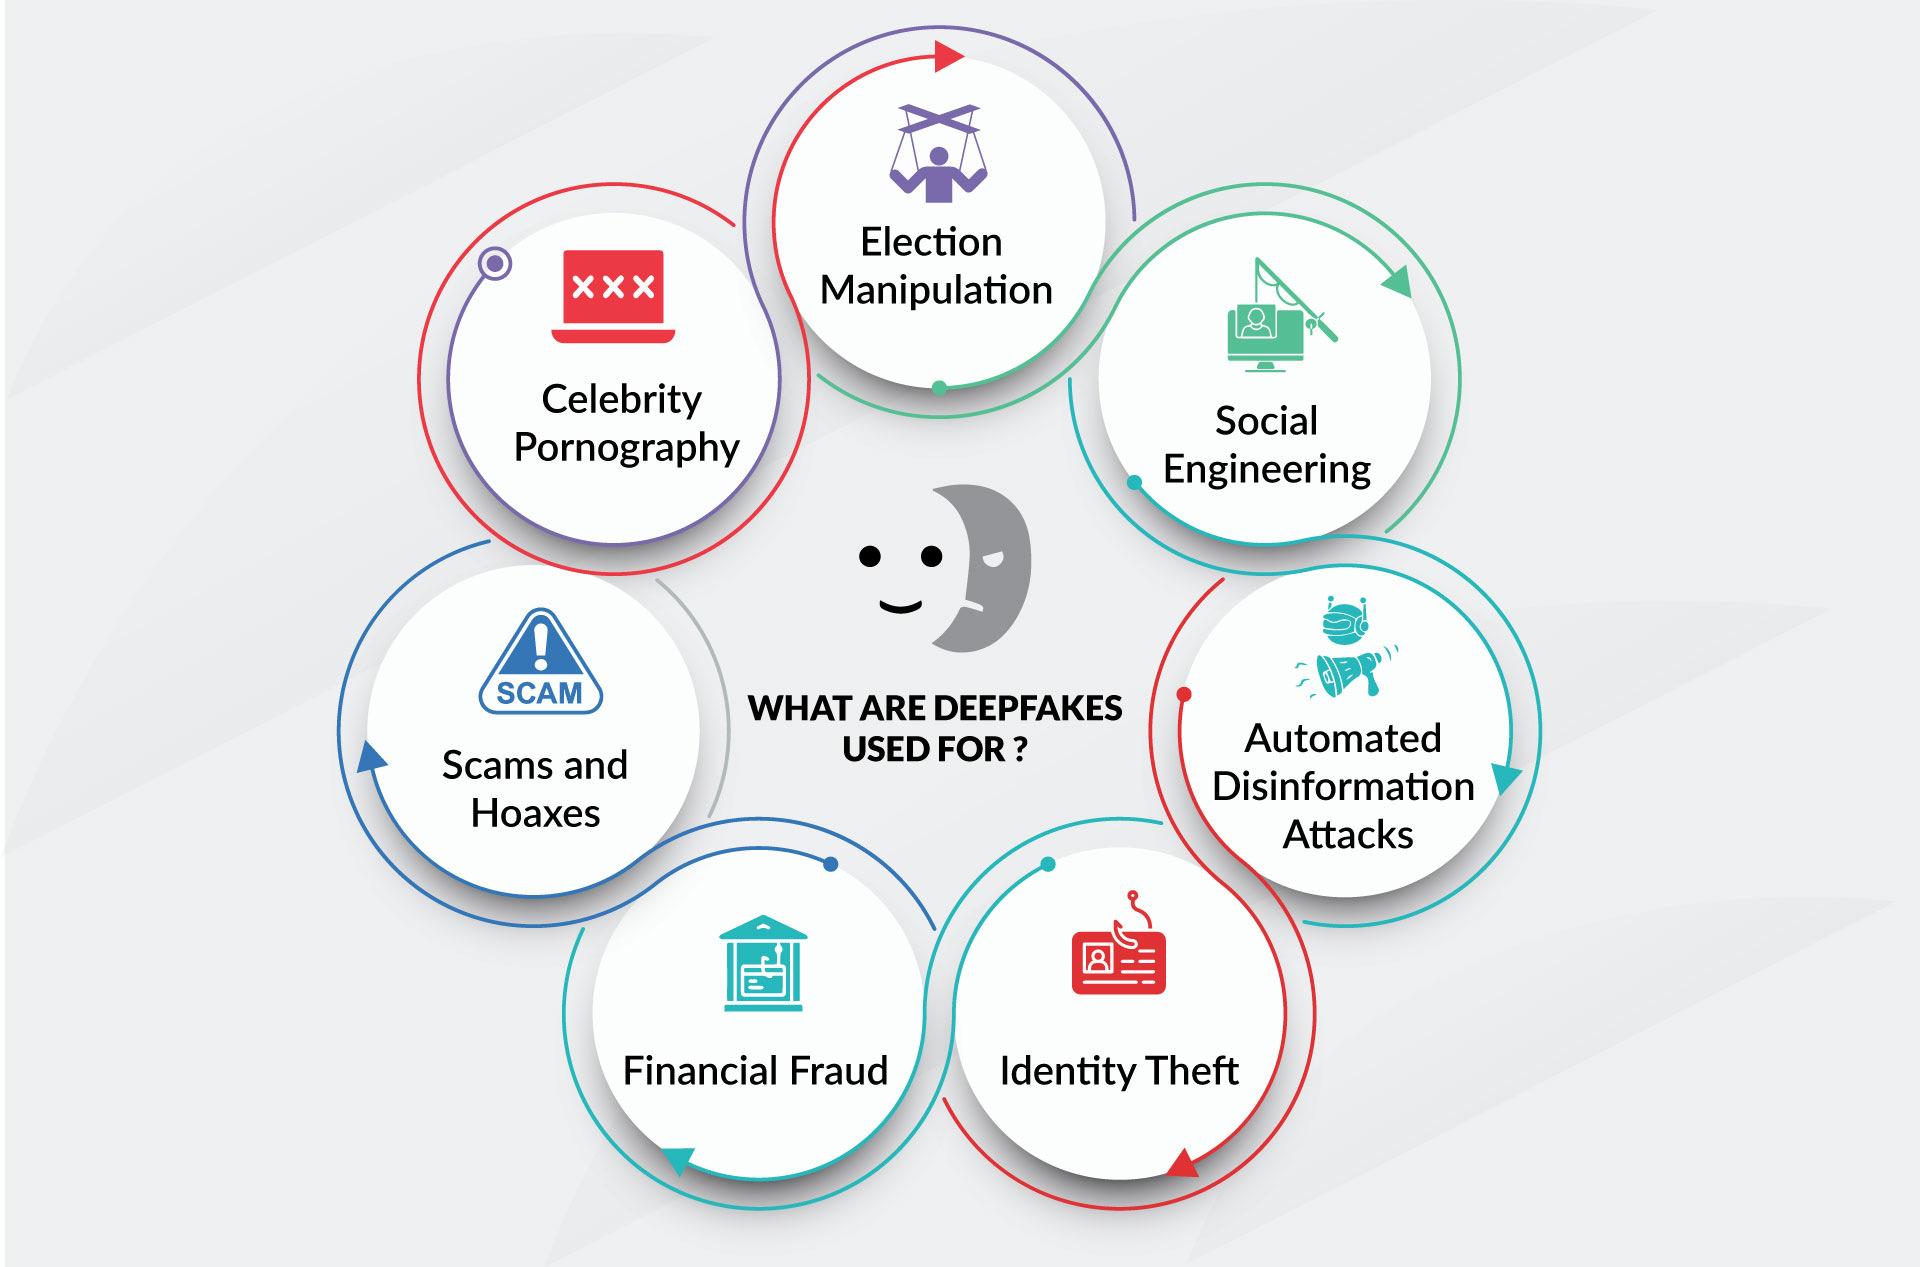
Deepfake-urile au devenit o curiozitate a internetului și una dintre cele mai serioase provocări ale erei digitale. Videoclipurile, fișierele audio și imaginile manipulate cu ajutorul inteligenței artificiale ne pot face să vedem pe cineva spunând sau făcând ceva ce nu s-a întâmplat niciodată, cu un realism care, în multe cazuri, păcălește chiar și ochii experților. Și acest lucru nu afectează doar vedetele sau politicienii: oricine are o prezență pe rețelele sociale poate deveni o țintă.
Acest fenomen combină trei ingrediente foarte periculoase: tehnologie puternică, ușurință în utilizare și o acoperire enormă . Rezultatul este o rețetă perfectă pentru dezinformare, fraudă financiară, hărțuire și o erodare pe scară largă a încrederii în ceea ce vedem și auzim. Haideți să analizăm, cu calm și în detaliu, ce sunt exact deepfake-urile, cum sunt create, ce riscuri prezintă pentru indivizi, companii și instituții, ce spune legea și ce măsuri concrete putem lua pentru a ne apăra.

Ce sunt deepfake-urile și de ce sunt importante?
Termenul „deepfake” provine din combinația dintre „deep learning” și „fake” . Se referă la orice conținut audiovizual – video, imagine sau audio – generat sau manipulat de algoritmi de inteligență artificială generativă pentru a părea autentic. Nu vorbim despre simple filtre sau retușuri, ci despre reconstrucții complete ale fețelor, gesturilor sau vocilor care imită foarte fidel o persoană reală.
Cu instrumente ușor disponibile, chiar gratuite, este posibil să suprapui fața cuiva pe corpul altei persoane, să-i clonezi vocea sau să recreezi scene care nu s-au întâmplat niciodată . Progresele în domeniul rețelelor neuronale și al GAN-urilor (rețele generative adversariale) au crescut dramatic nivelul de realism, ceea ce face mult mai dificilă distincția între conținutul autentic și cel manipulat.
Deepfake-urile sunt considerate acum o evoluție a știrilor false : în timp ce anterior textul sau fotografiile erau manipulate, acum se generează un videoclip fals sau o înregistrare audio credibilă, care are un impact emoțional și cognitiv mult mai mare. Creierul nostru tinde să aibă mai multă încredere în ceea ce „văd și aud” decât într-un simplu titlu, ceea ce le multiplică puterea de convingere.
Deși această tehnologie există de la sfârșitul anilor 90, a devenit cunoscută în 2017, când un utilizator Reddit a început să posteze conținut pornografic fals care prezenta chipurile unor actrițe cunoscute. De atunci, utilizarea sa s-a răspândit enorm, atât în divertisment, cât și în contexte evident rău intenționate.
Cum se creează deepfake-urile: partea tehnică fără jargon tehnic
În spatele unui deepfake se află sisteme de învățare automată care analizează mii de imagini, cadre sau fragmente audio . Procesul tipic cu fețe urmează doi pași principali: codificarea și decodificarea. Mai întâi, un algoritm de codificare studiază asemănările dintre două fețe și extrage un set de caracteristici comune. Apoi, un decodor reconstruiește imaginea țintă folosind expresiile celeilalte persoane.
În practică, sunt antrenate două decodoare separate, câte unul pentru fiecare față. Când datele de la o persoană sunt introduse în decodorul celeilalte , obținem un videoclip în care subiectul A pare să execute gesturile și mișcările subiectului B. Dacă este făcut corect, rezultatul arată ca o înregistrare originală.
O altă tehnică comună este utilizarea rețelelor generative adversariale (GAN) . Aceasta implică două rețele: un generator, care creează imagini sau videoclipuri false, și un discriminator, care încearcă să distingă falsul de real. Acestea concurează unele împotriva altora de mii de ori, îmbunătățindu-se continuu până când discriminatorul nu mai poate detecta cu ușurință înșelăciunea, iar rezultatul se apropie îndeaproape de realitate.
Majoritatea deepfake-urilor video sunt create prin alimentarea algoritmului cu seturi mari de imagini ale persoanei imitate . Cu cât modelul are mai multe unghiuri, gesturi și condiții de iluminare, cu atât rezultatul final va fi mai convingător. Prin urmare, în mod tradițional, victimele erau, în general, persoane cu expunere media ridicată, deși astăzi o singură fotografie sau câteva secunde de înregistrări vocale sunt suficiente pentru a genera o clonă decentă.
În cazul vocii, sistemele de clonare permit, de la doar câteva secunde de înregistrare, reproducerea timbrului, accentului și ritmului vorbirii . Prin combinarea sintezei vocale cu scripturi generate de inteligență artificială, este posibil să se producă sunet în care victima „spune” orice vrea atacatorul să-i pună în gură.
Tipuri de deepfake-uri: imagine, video și voce
În cadrul categoriei deepfake-uri, putem distinge mai multe tipuri, în funcție de tipul de conținut manipulat și de tehnica utilizată. Două categorii au devenit deosebit de populare: deepface-uri și deepvoice-uri.
Deepface-urile sunt videoclipuri în care chipul unei persoane este generat sau înlocuit complet . Folosind mai multe fotografii, sistemul creează fețe statice atât de realiste încât par a fi portrete reale, apoi le leagă între ele în secvență pentru a crea un videoclip fluid. Scopul este ca, la vizionare, nimeni să nu bănuiască că se uită la o compoziție artificială.
Între timp, deepvoice-urile se concentrează pe impersonarea vocii . Algoritmul învață caracteristicile vocale ale unei persoane (frecvența, intonația, pauzele, cuvintele de umplutură etc.) și poate apoi citi orice text, dându-l drept persoana respectivă. Acest tip de deepfake este deosebit de periculos în sectoarele corporativ și financiar.
Un exemplu excelent a avut loc în 2019: infractorii cibernetici au clonat vocea unui director general pentru a suna un director executiv al companiei sale și a ordona un transfer urgent de peste 250.000 de dolari. Directorul executiv s-a conformat, deoarece vocea suna exact ca a superiorului său, iar senzația de urgență era credibilă.
Dincolo de aceste două categorii, există și deepfake-uri hibride care combină videoclipuri, audio și text generate de inteligență artificială , astfel încât tot conținutul - ceea ce vezi și ceea ce auzi - este sintetic, dar coerent. Pe măsură ce tehnologia se maturizează, granițele dintre aceste tipuri devin mai estompate.
Utilizări legitime și aplicații pozitive
Deși adesea asociem deepfake-urile cu escrocheriile și hărțuirea cibernetică, aceeași tehnologie are aplicații complet legitime și valoroase atunci când este utilizată transparent și cu consimțământul acestora. În industria cinematografică, de exemplu, este folosită pentru a reduce vârsta actorilor, a recrea personaje decedate sau a dubla dialoguri fără a pierde sincronizarea buzelor.
În domeniul educațional, modelele generative permit adaptarea conținutului audiovizual la mai multe limbi, păstrând în același timp gesturile originale ale vorbitorului. Acest lucru îmbunătățește înțelegerea, evită senzația de „dublare cu buget redus” și facilitează accesibilitatea globală pentru cursuri și conferințe.
Se explorează și aplicații de accesibilitate, cum ar fi crearea de avatare care interpretează limbajul semnelor într-un mod personalizat sau voci sintetice personalizate pentru persoanele care nu pot vorbi. Cu o abordare etică corectă, aceeași tehnologie care ne îngrijorează astăzi poate deschide uși importante pentru incluziunea digitală.
Cea mai mare provocare nu este atât instrumentul în sine, cât contextul, scopul și transparența cu care este utilizat. De aceea, reglementările europene recente subliniază obligația de a eticheta clar conținutul generat de inteligența artificială, astfel încât publicul să poată distinge între diferitele tipuri.
Riscurile și amenințările deepfake-urilor pentru societate
Impactul negativ al deepfake-urilor se întinde de la viața privată a unei persoane până la stabilitatea politică, economică și socială . Unul dintre cele mai evidente pericole este dezinformarea: videoclipuri false care prezintă lideri politici făcând declarații incendiare sau recunoscând infracțiuni care nu au avut loc niciodată.
Chiar dacă sunt ulterior infirmate, răul este deja făcut, deoarece impactul emoțional al primei vizionări depășește adesea orice corecție ulterioară . Acest lucru contribuie la polarizarea opiniei publice, la alimentarea teoriilor conspirației și la slăbirea încrederii în mass-media și în instituțiile democratice.
Un alt risc extrem de grav este utilizarea deepfake-urilor pentru hărțuire, defăimare și încălcarea drepturilor la viață privată . Crearea de pornografie falsă folosind fețele femeilor - în special ale politicienilor, activiștilor și jurnaliștilor - a devenit o formă de violență digitală cu consecințe devastatoare pentru reputația, viața personală și sănătatea mintală a acestora.
Studii recente indică faptul că aproximativ 2,2% dintre persoanele chestionate în anumite lucrări academice se identifică drept victime ale deepfake-urilor intime, în timp ce 1,8% recunosc că au creat sau distribuit acest tip de conținut. Deși aceste cifre pot părea mici, ele reflectă o tendință îngrijorătoare și în creștere.
În plus, falsurile profunde contribuie la o „criză a adevărului” : dacă se pot fabrica dovezi audiovizuale, societatea riscă să presupună că nimic nu este în întregime credibil. Acesta este probabil cel mai periculos impact pe termen lung, deoarece erodează încrederea fundamentală necesară pentru coexistența digitală și dezbaterea publică informată.
Impactul asupra fraudei și securității cibernetice corporative
În lumea afacerilor, deepfake-urile devin un instrument de atac extrem de eficient pentru infractorii cibernetici. Nu este science fiction: există deja numeroase cazuri de directori care au fost uzurpați folosind materiale video sau audio pentru a comanda transferuri, a solicita date sensibile sau a da instrucțiuni strategice false.
Unul dintre cele mai frecvente scenarii implică [ neclar - posibil „adresă de e-mail” sau „număr de telefon”]. Pe lângă e-mailul fraudulos clasic, atacatorul include o înregistrare video sau audio deepfake a CEO-ului sau a directorului financiar, întărind urgența solicitării. Când își vede sau aude „șeful”, victima își lasă garda jos și execută ordinul.
Deepfake-urile sunt folosite și în ingineria socială avansată . De exemplu, un videoclip aparent obișnuit este trimis unei firme de avocatură, în care un partener solicită semnarea urgentă a unor contracte sau accesul la anumite documente. Contextul este plauzibil, imaginea și vocea se potrivesc, iar sistemul de verificare se bazează exclusiv pe recunoașterea facială.
În mediile de lucru la distanță, din ce în ce mai frecvente, atacatorii se infiltrează în apelurile video dându-se drept membri ai echipei . Folosind avatare generate de inteligență artificială, aceștia participă la întâlniri, solicită acces la sisteme interne sau fac presiuni pentru obținerea de informații confidențiale. Impersonarea poate trece neobservată dacă comportamentul nu pare prea neobișnuit.
Toate acestea reprezintă o provocare directă pentru sistemele de securitate bazate pe recunoașterea facială sau vocală. Studii recente indică faptul că mici ajustări ale umbrelor, estompării inteligente sau zgomotului advers pot reduce drastic eficiența detectoarelor biometrice, permițând unei fețe false să ocolească controlul accesului.
Provocări de detectare: de ce software-ul antivirus nu este suficient în sine
Detectarea deepfake-urilor nu este la fel de simplă ca instalarea unui software și uitarea de el. Modelele actuale de detecție se confruntă cu o problemă cheie: generalizabilitatea lor este limitată . De obicei, acestea sunt antrenate folosind tehnici și stiluri specifice de manipulare, iar atunci când apare un algoritm de nouă generație, își pierd din eficiență.
În plus, atacatorii pot introduce perturbări adverse special concepute pentru a înșela detectorii . Adică, adaugă zgomot imperceptibil pentru ochiul uman, dar care derutează sistemele criminalistice și permite conținutului manipulat să treacă prin filtre ca și cum ar fi autentic.
La aceasta se adaugă provocarea scalabilității. Platformele și rețelele sociale primesc zilnic cantități enorme de materiale video și audio , ceea ce face practic imposibilă analiza aprofundată a fiecărei piese. Mulți sunt forțați să recurgă la eșantionare, analiză superficială sau sisteme automate care uneori eșuează.
Prin urmare, în prezent nu există o „soluție miraculoasă” împotriva deepfake-urilor. Apărarea necesită o combinație de tehnici : analiza metadatelor, examinarea artefactelor vizuale sau audio, rețele neuronale antrenate să detecteze tipare subtile și, foarte important, instruirea utilizatorilor și gândirea critică.
Însăși dezvoltarea inteligenței artificiale necesită actualizarea continuă a modelelor de detecție . Fiecare nouă generație de instrumente generative necesită revizuirea și recalificarea sistemelor defensive, creând un joc perpetuu de-a șoarecele și pisica între atacatori și apărători.
Cadrul juridic: cum răspund Spania și Uniunea Europeană
Din punct de vedere juridic, deepfake-urile nu sunt întotdeauna considerate o infracțiune specifică, dar utilizarea lor dăunătoare se încadrează în mai multe infracțiuni și reglementări penale existente . În Spania, Codul Penal oferă diverse forme de protecție împotriva uzurpării identității și a încălcării vieții private.
Articolul 197 și următoarele protejează dreptul la viață privată și la propria imagine, sancționând obținerea, utilizarea sau diseminarea de imagini sau înregistrări intime fără consimțământ , chiar dacă acestea au fost manipulate digital. Un deepfake sexual diseminat fără permisiune poate fi considerat o infracțiune împotriva vieții private.
Articolul 401 incriminează furtul de identitate , care poate fi aplicat atunci când un deepfake este folosit pentru a se da drept o altă persoană, de exemplu, pentru a înșela terți sau pentru a comite o fraudă. Articolele 208-210 reglementează defăimarea și calomnia, aplicabile dacă conținutul fals dăunează grav onoarei sau reputației victimei.
Articolele 248 și 249, referitoare la fraudă, acoperă cazurile în care vocile sau fețele modificate sunt folosite pentru a obține un câștig financiar ilicit . În aceste cazuri, tehnologia deepfake este mijlocul folosit pentru a comite infracțiunea, deși nu este clasificată ca o infracțiune separată.
În paralel, Legea organică 3/2018 (LOPDGDD) și Regulamentul general privind protecția datelor (RGPD) protejează datele cu caracter personal, inclusiv datele biometrice, cum ar fi fața și vocea. Utilizarea imaginii sau a vocii cuiva într-un deepfake fără consimțământul acesteia poate constitui o încălcare gravă a protecției datelor, asumându-se sancțiuni administrative și potențiale răspunderi civile sau penale.
Legea organică 1/1982, privind dreptul la onoare, intimitate și propria imagine, permite victimei să intenteze o acțiune civilă împotriva oricui difuzează un deepfake care îi încalcă demnitatea sau reputația , solicitând eliminarea conținutului, despăgubiri pentru daune și măsuri precauționale urgente pentru oprirea difuzării acestuia.
La nivel european, Legea privind inteligența artificială (Regulamentul UE privind inteligența artificială) va impune ca, în mod clar, conținutul generat de inteligența artificială, inclusiv deepfake-urile, să fie identificat ca atare. Între timp, Legea privind serviciile digitale (DSA) obligă platformele și serviciile digitale să reacționeze rapid la conținutul fals, defăimător sau care încalcă drepturile fundamentale.
În plus, unele guverne - inclusiv cel al Spaniei - au început să definească mai specific infracțiunile legate de deepfake-uri sexuale și grooming, consolidând protecția penală împotriva pornografiei fără consimțământ generate cu ajutorul inteligenței artificiale și a abuzului asupra minorilor prin manipulare audiovizuală.
Riscuri specifice pentru copii, femei și grupuri vulnerabile
Deepfake-urile nu afectează pe toată lumea în mod egal. Datele sugerează că femeile, minorii și anumite grupuri publice suportă o parte disproporționată din impact, în special în ceea ce privește conținutul intim distribuit fără consimțământ.
Rapoartele recente indică faptul că o parte semnificativă a deepfake-urilor identificate online sunt pornografice și vizează femei, multe dintre ele figuri publice. Acest lucru se traduce în campanii de hărțuire, șantaj și defăimare, cu o componentă puternică de violență digitală bazată pe gen.
Unele studii și rapoarte estimează că unul din cinci tineri din Spania declară că a avut un anumit tip de experiență legată de deepfake-uri în timpul copilăriei sau adolescenței, fie ca victimă directă, martor sau participant. Această expunere timpurie crește riscul normalizării practicilor de hărțuire și sextorsionare.
Pentru criminologie și sistemul judiciar, falsurile profunde reprezintă o problemă suplimentară: acestea ar putea fi prezentate ca „probe” în procedurile judiciare , ceea ce îngreunează judecătorilor, procurorilor și experților determinarea autenticității materialelor.
Situația ridică, de asemenea, probleme serioase în domeniul securității personale și al securității cibernetice publice, deoarece biometria de control al accesului bazată pe față sau voce ar putea deveni din ce în ce mai nesigură dacă nu se dezvoltă în paralel mecanisme robuste de detectare a conținutului sintetic.
Dincolo de prejudiciul individual, proliferarea falsurilor profunde contribuie la un climat de neîncredere generalizată în informațiile digitale . Dacă orice videoclip sau audio poate fi fals, se impune ideea că „nimic nu este sigur” și, în cele din urmă, mulți oameni încetează să mai încerce să distingă între ceea ce este real și ceea ce este manipulat.
Această oboseală informațională este deosebit de periculoasă, deoarece deschide calea pentru campanii de dezinformare și manipulare în masă . Atacurile de dezinformare care combină știrile false cu deepfake-uri audiovizuale pot influența alegerile, referendumurile, deciziile de investiții și relațiile internaționale.
Rețelele de socializare acționează ca un accelerator al acestui proces. Conținutul fals, dar cu impact, poate deveni viral în câteva minute , în timp ce verificarea și corecțiile ajung mult mai târziu și cu o acoperire mai mică. Această întârziere funcționează în mod clar în favoarea celor care utilizează inteligența artificială generativă în scopuri rău intenționate.
Platforme majore — Facebook, X (fostul Twitter), Google etc. — au anunțat măsuri pentru a limita răspândirea deepfake-urilor dăunătoare , de la interdicții explicite la etichetare și sisteme de eliminare rapidă. Cu toate acestea, amploarea problemei și viteza cu care evoluează tehnologia înseamnă că răspunsul este întotdeauna parțial.
Cel mai profund risc este acela că aceste fenomene contribuie la erodarea gândirii critice în rândul cetățenilor . Dacă „totul poate fi o minciună”, devine mai ușor să semănăm îndoieli, să răspândim teorii extreme și să subminăm încrederea în mass-media, în instituții și chiar în sistemul democratic însuși.
Strategii tehnologice și organizaționale pentru apărare
Confruntați cu o problemă atât de complexă, răspunsul trebuie să fie la fel de multidimensional. La nivel tehnic, se dezvoltă algoritmi de detectare bazați pe inteligență artificială care caută inconsecvențe subtile în videoclipuri: erori de sincronizare a buzelor, clipit nenatural, artefacte de compresie, piele excesiv de netedă sau margini neclare în zona feței.
O altă abordare implică protejarea conținutului „la sursă” prin inserarea unor filigrane invizibile sau a unor metadate verificabile care confirmă autenticitatea unui videoclip sau a unei fotografii. Aceste marcaje pot ajuta apoi la distingerea materialelor originale de copiile manipulate, cu condiția să existe un standard acceptat și instrumente pentru validarea acestora.
În mediile corporative, autentificarea multi-factor îmbunătățită câștigă din ce în ce mai multă popularitate . Aceasta înseamnă că nu ne bazăm doar pe imaginea sau vocea unei persoane, ci combinăm aceasta cu alți factori: geolocalizare, modele tipice de utilizare, confirmări prin canale alternative (SMS, aplicații securizate) sau coduri de unică folosință.
De asemenea, se recomandă implementarea unor protocoale clare pentru tranzacțiile sensibile , cum ar fi transferurile bancare sau modificările acreditărilor. De exemplu, stabiliți că nicio comandă financiară importantă nu este executată exclusiv prin e-mail sau apel video, ci necesită întotdeauna o verificare suplimentară printr-un canal diferit.
În cele din urmă, instruirea continuă este esențială. Organizațiile care desfășoară exerciții de phishing și deepfake – învățându-și personalul să detecteze semne subtile precum probleme de sincronizare audio, gesturi nefirești sau comportamente neobișnuite – dezvoltă o cultură de securitate mult mai rezistentă.
Cum să detectezi un deepfake: semne practice pentru viața de zi cu zi
Din perspectiva unui utilizator, există mai multe indicii care pot ajuta la identificarea conținutului fals, deși nu sunt întotdeauna concludente. O primă recomandare este să căutați defecte vizuale evidente : margini neclare în jurul feței, iluminare inconsistentă în comparație cu fundalul, mișcări sacadate sau expresii faciale „ciudate”.
Clipitul este un alt indicator util. Multe deepfake-uri încă prezintă tipare nenaturale de clipit : ochi care rămân prea deschiși pentru perioade lungi de timp sau clipituri cu un ritm ciudat. Deși modelele mai noi se îmbunătățesc în acest domeniu, acesta rămâne un punct slab în multe cazuri.
De asemenea, este important să se analizeze corpul, gâtul și umerii persoanei. Majoritatea manipulărilor se concentrează pe față , așa că restul corpului poate trăda falsificarea dacă proporțiile, postura sau gesturile nu corespund cu ceea ce se așteaptă de la acea persoană.
Durata videoclipului poate fi un alt indiciu. Generarea unui deepfake lung necesită mai multe resurse și crește probabilitatea erorilor, așa că o mare parte din conținutul manipulat este relativ scurt și se concentrează pe o singură frază sau scenă cu impact. Un clip foarte scurt, cu un mesaj exploziv, ar trebui să ridice un semnal de alarmă.
În cele din urmă, este esențial să analizăm contextul și originea înregistrării . Cine a distribuit-o prima dată? Apare în publicații media de renume sau doar pe conturi anonime? Există alte surse independente care confirmă ceea ce vedeți? Încetinirea redării sau vizionarea videoclipului cadru cu cadru poate ajuta la detectarea schimbărilor bruște ale fundalului, alinierii faciale sau interiorului gurii (limbă, dinți) - zone în care mulți algoritmi încă eșuează.
Alfabetizarea mediatică și cultura verificării
Nicio tehnologie de detectare nu va fi suficientă fără o cetățenie care posedă abilități de gândire critică și abilități de verificare de bază . Organizații precum INCIBE și Oficiul pentru Securitatea Utilizatorilor de Internet subliniază necesitatea de a fi vigilenți în ceea ce privește informațiile pe care le primim, de a analiza conținutul în detaliu și de a-l verifica întotdeauna cu surse fiabile.
Dezvoltarea obiceiului de a nu împărtăși nimic impulsiv , mai ales dacă acest lucru stârnește emoții puternice (frică, furie, indignare), este una dintre cele mai bune metode de apărare împotriva răspândirii deepfake-urilor și a știrilor false. Întrebarea de câteva secunde: „Cine beneficiază de faptul că eu cred asta?” poate face o mare diferență.
Instruirea în domeniul securității cibernetice, cercetarea online și inteligența cibernetică nu sunt doar pentru specialiști. Înțelegerea modului în care funcționează atacurile de tip phishing, inginerie socială și dezinformare ajută pe oricine să își reducă semnificativ vulnerabilitatea, atât în viața personală, cât și în cea profesională.
Pentru copii și adolescenți, este deosebit de important să se integreze aceste subiecte în educația digitală și emoțională , explicând riscurile hărțuirii cibernetice, sextortării și partajării de imagini intime. Știind că un videoclip ar putea fi fals, dar că consecințele sale pot fi foarte reale, face o diferență enormă.
Pentru companii și instituții, investițiile în programe de conștientizare care depășesc sfaturile generice privind securitatea cibernetică reprezintă acum o necesitate strategică. Cei care nu înțeleg deepfake-urile, impactul acestora și cum să reacționeze la ele vor fi evident dezavantajați în noul peisaj digital.
Toate indiciile sugerează că deepfake-urile vor continua să se înmulțească în volum și sofisticare , afectând securitatea, economia, politica și viața privată a milioane de oameni. Acceptarea faptului că acestea fac parte din peisajul digital, solicitarea unor cadre juridice clare, investițiile în tehnologii robuste de detectare și, mai presus de toate, cultivarea unei culturi de verificare și responsabilitate comună sunt cele mai bune modalități de a preveni ca acest instrument puternic să devină o armă care subminează complet încrederea în viața noastră online.