- Atacurile DDoS saturează resursele rețelei, serverele și aplicațiile, provocând indisponibilitate și pierderi economice și de reputație grave.
- Există atacuri volumetrice, atacuri prin epuizarea stărilor și atacuri de tip aplicație, fiecare vizând diferite straturi ale infrastructurii.
- O apărare eficientă necesită o arhitectură rezistentă, monitorizare continuă și soluții anti-DDoS în rețea, cloud și edge computing.
- Serviciile gestionate și echipele de specialiști ale operatorului îmbunătățesc detectarea, atenuarea și continuitatea afacerii în fața atacurilor DDoS.
Securitatea cibernetică axată pe protejarea rețelelor împotriva atacurilor DDoS a devenit esențială pentru orice companie cu prezență online. Nu mai vorbim doar despre corporații mari sau infrastructură critică: orice organizație care se bazează pe serviciile sale online poate cădea victimă unui atac de tip denial-of-service.
Aceste atacuri nu numai că distrug un site web sau o aplicație, dar pot cauza și pierderi financiare, daune reputaționale, sancțiuni de reglementare și, în multe cazuri, servesc drept perdea de fum pentru intruziuni mai grave. Înțelegerea modului în care funcționează atacurile de tip denial-of-service, a tipurilor care există și a măsurilor specifice care pot fi luate pentru a le atenua este esențială pentru menținerea continuității afacerii.
Ce este un atac de tip denial-of-service (DoS) și ce îl diferențiază de un atac DDoS?
Un atac de tip denial-of-service (DoS) este o acțiune deliberată în care un infractor cibernetic folosește un singur computer sau un set foarte limitat de resurse pentru a suprasolicita un anumit serviciu, de obicei prin direcționarea unei cantități mari de trafic către o anumită adresă IP. Scopul este simplu: să reducă resursele serverului astfel încât acesta să nu mai răspundă la solicitări legitime.
Forma clasică de atac DoS implică trimiterea unui număr masiv de pachete (blocuri de date) către adresa IP țintă, depășind capacitatea serverului. Când volumul de solicitări depășește memoria, procesorul sau lățimea de bandă disponibile, sistemul nu mai poate procesa conexiuni legitime, iar serviciul devine inutilizabil sau extrem de lent.
O altă strategie comună este concentrarea pe lățimea de bandă . În loc să încerce să epuizeze resursele interne ale serverului, atacatorul își propune să umple complet lățimea de bandă a liniei de comunicație. Chiar dacă firewall-ul sau filtrele blochează traficul malițios, congestia rețelei a avut deja loc, iar experiența utilizatorului este grav afectată.
Când același concept este multiplicat cu sute, mii sau chiar milioane de surse, trecem de la un atac DoS (DoS) la un atac distribuit de tip denial-of-service (DDoS) , care este mult mai complex de detectat și de controlat, deoarece traficul rău intenționat pare să provină de la o multitudine de utilizatori diferiți răspândiți în întreaga lume.
Ce este un atac DDoS și cum funcționează botnet-urile?
Un atac DDoS (Distributed Denial of Service - de tip de tip denegare a serviciului distribuit) constă în utilizarea mai multor dispozitive compromise pentru a lansa un val mare de trafic coordonat împotriva unei ținte: un server web, o API, un DNS, un VPN corporativ sau, în general, orice serviciu expus la internet.
Atacatorul a infectat anterior computere, servere, dispozitive IoT, smartphone-uri și alte echipamente conectate pentru a le transforma în botnet-uri sau computere zombie . Aceste dispozitive sunt controlate de la distanță folosind programe malware, iar la un moment predeterminat, infractorul cibernetic ordonă întregii rețele să trimită solicitări masive către țintă până când aceasta este copleșită.
În practică, această inundație se poate manifesta sub formă de cereri HTTP aparent normale, interogări DNS, pachete UDP sau conexiuni TCP . Deoarece traficul provine de la mii de adrese IP diferite și poate semăna foarte mult cu cel al utilizatorilor legitimi, distingerea între activitatea legitimă și cea rău intenționată devine mult mai dificilă, iar detectarea devine o adevărată provocare.
În plus, în multe scenarii, atacurile DDoS sunt folosite ca o distragere a atenției pentru a ascunde intruziuni mai grave . În timp ce echipa IT se concentrează pe restabilirea serviciului și limitarea traficului, atacatorii pot încerca să exploateze vulnerabilități, să fure date sau să se deplaseze lateral prin rețeaua internă.
Prin urmare, protecția DDoS trebuie să combine prevenirea, detectarea timpurie și atenuarea automată , împreună cu o planificare bună a răspunsului la incidente, pentru a evita să cădem în capcana concentrării exclusive pe indisponibilitatea serviciilor.
Motivațiile comune din spatele atacurilor DDoS
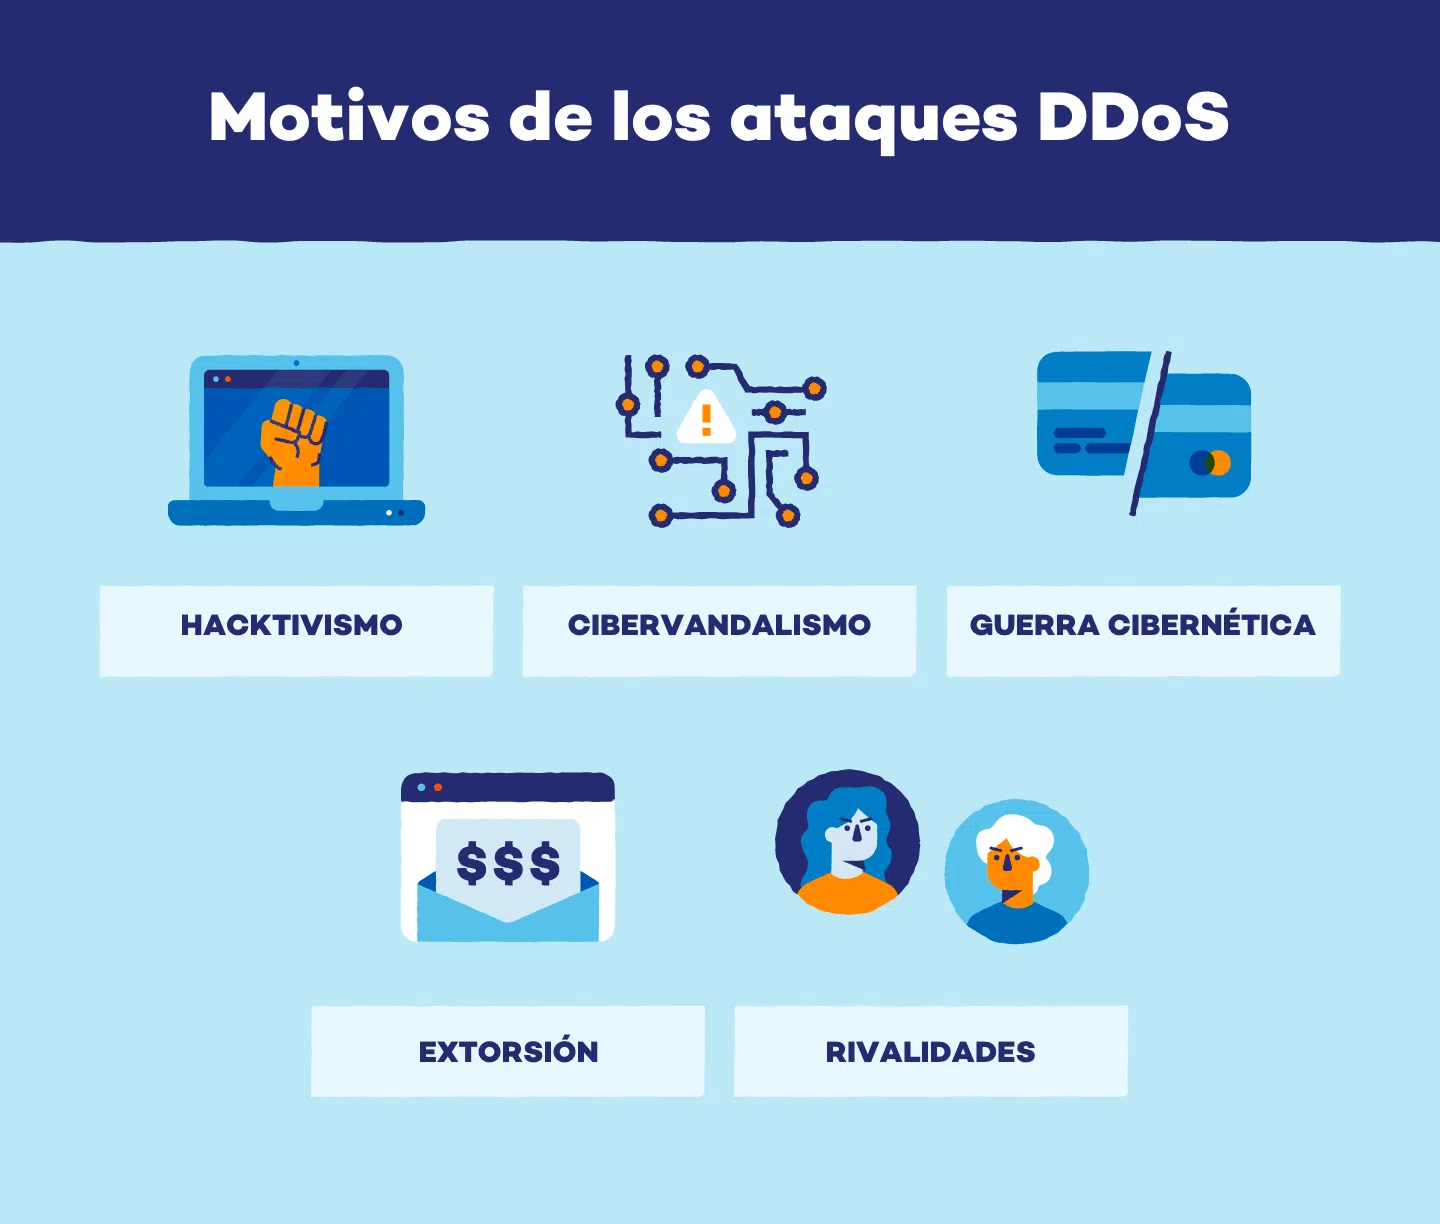
Departe de a fi atacuri fără sens, incidentele de tip denial-of-service sunt adesea determinate de interese economice, ideologice, competitive sau chiar personale . Înțelegerea motivelor ajută la evaluarea riscului și la o mai bună pregătire a planurilor de răspuns.
Una dintre cele mai directe motivații este extorcarea financiară . Atacatorul lansează un atac DDoS împotriva companiei, paralizându-i serviciile online, apoi solicită plata (de obicei în criptomonede) în schimbul opririi atacului. În companiile care se bazează în mare măsură pe prezența lor online, fiecare oră de nefuncționare poate duce la pierderi semnificative, crescând presiunea de a ceda șantajului.
Atacurile motivate de „justiție personală” sunt, de asemenea, frecvente , apărând atunci când o persoană sau un grup nutrește animozitate față de o anumită companie sau organizație. Aceștia pot fi clienți nemulțumiți, foști angajați sau persoane care cred că firma a acționat nedrept și folosesc atacurile DDoS ca formă de răzbunare pentru a-și deteriora imaginea publică.
În domeniul justiției sociale sau al hacktivismului , anumite grupuri lansează atacuri DDoS ca formă de protest digital. Scopul este de a crește gradul de conștientizare cu privire la o cauză politică, socială sau de mediu prin paralizarea site-urilor web ale guvernelor, instituțiilor media, instituțiilor financiare sau companiilor asociate cu controversa pe care doresc să o denunțe.
La un nivel mai critic, apare războiul cibernetic sau războiul digital , în care atacurile DDoS sunt folosite ca instrumente în cadrul conflictelor geopolitice. Aici, țintele sunt de obicei infrastructura critică: operatori de telecomunicații, companii energetice, sisteme de transport, unități medicale, administrații publice sau servicii financiare, căutând să genereze instabilitate sau presiune asupra unei țări rivale.
Concurența neloială este prezentă și ea: unele companii, într-un mod complet ilegal, recurg la atacuri DDoS împotriva rivalilor lor pentru a le închide magazinele online, a opri promoții cheie sau a afecta percepția de fiabilitate a mărcii atacate.
În cele din urmă, există infractori cibernetici motivați de expertiza tehnică și reputația în cadrul comunității clandestine . Aceștia caută să își demonstreze abilitățile, să împărtășească jurnalele atacurilor reușite sau chiar să le folosească ca portofoliu pentru a fi angajați ulterior de companii cu avere netă mare pentru roluri în echipele roșii sau teste de stres controlate.
Impactul real al atacurilor DDoS asupra companiilor
Consecințele unui atac DDoS bine executat depășesc cu mult o simplă întrerupere temporară. Impactul său se traduce în pierderi financiare directe, daune colaterale operaționale și efecte pe termen lung asupra reputației și conformității cu reglementările.
Din punct de vedere economic, indisponibilitatea sau degradarea serviciului se traduce prin pierderi de vânzări (în comerțul electronic, online banking, SaaS etc.), creșterea retururilor sau anulărilor și supraîncărcarea canalelor de asistență pentru clienți, care sunt inundate de reclamații și solicitări din cauza întreruperii serviciului.
La nivel operațional, un atac DDoS poate bloca aplicații interne critice , poate perturba instrumentele de colaborare, CRM, ERP sau sistemele de ticketing, reducând drastic productivitatea. Dacă atacul persistă, nu este neobișnuit ca acesta să provoace erori în procesele de business, pierderea datelor tranzacționale în curs sau încălcări ale acordurilor privind nivelul serviciilor (SLA) cu clienții.
Reputația corporativă are de suferit și ea . Vestea unui atac reușit se răspândește rapid și poate duce la pierderea încrederii clienților, partenerilor și investitorilor. Un singur incident grav poate declanșa investigații de reglementare și poate pune sub semnul întrebării maturitatea în materie de securitate cibernetică a organizației.
În sectoarele reglementate, disponibilitatea serviciilor este, de asemenea, o cerință legală . Reglementări precum GDPR, PCI-DSS, HIPAA și, în Spania, Cadrul Național de Securitate (ENS) impun asigurarea continuității anumitor servicii și protejarea datelor cu caracter personal împotriva perioadelor prelungite de nefuncționare. Un atac DDoS care dezactivează sistemele critice poate duce la sancțiuni și obligații de notificare către autorități.
Prin urmare, atenuarea atacurilor DDoS nu poate fi considerată un lux opțional, ci o piesă cheie în cadrul strategiei generale de gestionare a riscurilor și de continuitate a afacerii a companiei .
Principalele tipuri de atacuri DDoS
Atacurile DDoS au evoluat în volum și sofisticare, iar astăzi sunt în general clasificate în trei categorii principale: volumetrice, la nivel de epuizare a stării sau a resurselor și la nivel de aplicație . Fiecare tip exploatează diferite puncte slabe ale infrastructurii.
În atacurile volumetrice , scopul este de a satura lățimea de bandă disponibilă a rețelei. Se generează atât de mult trafic către victimă încât lățimea de bandă a rețelei WAN (Wide Area Network) devine suprasolicitată, făcând alte servicii inaccesibile. Adresa IP vizată nu trebuie să fie asociată cu un server specific; trebuie pur și simplu să fie rutată pe internet.
Unele dintre cele mai cunoscute exemple sunt atacurile UDP Floods , care trimit cantități mari de pachete UDP fără niciun răspuns așteptat, și atacurile DNS Reflection/Amplification , în care serverele DNS deschise sunt utilizate pentru a amplifica traficul către victimă. Chiar dacă firewall-urile elimină aceste pachete, dacă lățimea de bandă downstream este saturată, atacatorul își va fi atins obiectivul.
În atacurile de epuizare a stării sau a resurselor , ținta nu mai este atât lățimea de bandă, cât mai degrabă capacitățile de procesare ale dispozitivelor cu stare: firewall-uri, IPS-uri, echilibratoare de sarcină sau serverele TCP în sine. Aceste dispozitive mențin tabele de stare a conexiunilor, iar fiecare intrare consumă memorie și resurse.
Clasicul SYN Flood trimite o avalanșă de pachete SYN care deschid conexiuni semi-stabilite, dar nu le finalizează niciodată complet, umplând tabelul până când acesta nu mai poate conține nicio intrare. Între timp, TCP Connection Flood poate utiliza conexiuni TCP aparent legitime, dar la o rată mai rapidă decât cea pe care firewall-ul le poate procesa, întrerupând comunicarea pentru serviciile din spatele firewall-ului și chiar afectând conectivitatea LAN-DMZ.
În cele din urmă, atacurile la nivel de aplicație (nivelul 7) se concentrează pe epuizarea resurselor specifice ale unui anumit serviciu, cum ar fi procesorul, memoria sau numărul de sesiuni simultane pe un server web. Acestea tind să fie mai silențioase deoarece pot fi generate cu volume de trafic relativ mici și adesea provin de la o singură mașină.
Exemple tipice sunt Slowloris , care deschide multe conexiuni HTTP către server și le menține deschise prin trimiterea de antete incomplete pentru perioade lungi de timp, RUDY , care trimite cereri cu corpuri foarte lungi și lente sau THC-SSL , care forțează numeroase renegocieri TLS/SSL pentru a satura CPU-ul serverului HTTPS.
Rolul planului de control și atacurile de tip „inundație de conexiuni”
Într-o rețea modernă, este crucial să se facă distincția între planul de date și planul de control . Primul este responsabil pentru redirecționarea pachetelor la viteză mare, în timp ce cel de-al doilea se ocupă de rutare, gestionarea sesiunilor și deciziile privind protocolul. Planul de control este, în esență, „creierul” dispozitivului de rețea.
Atacurile de tip „connection flood” (inundații de conexiuni ) sunt special concepute pentru a suprasolicita planul de control și sistemele care gestionează conexiunile. Atacatorul încearcă să deschidă un număr masiv de sesiuni simultane pe un server sau un dispozitiv de rețea (de exemplu, utilizând inundări SYN sau variante similare), fără a le finaliza cu succes.
În timp ce sistemul țintă dedică resurse gestionării acestor conexiuni incomplete, utilizarea memoriei și a procesorului se epuizează . În cele din urmă, dispozitivul nu mai poate accepta noi solicitări legitime sau pur și simplu se blochează. Acest lucru poate afecta serverele web, routerele, switch-urile, firewall-urile și echilibratoarele de încărcare, așa că este recomandabil să consultați analize detaliate ale echipamentelor de rețea.
Când planul de control este compromis în acest fel, impactul nu se limitează la un singur serviciu: poate duce la pierderea rutei, întreruperi ale sesiunilor BGP, întreruperi ale tunelului VPN și, în general, instabilitate în întreaga infrastructură de rețea. Prin urmare, protejarea acestui plan de control este o prioritate în cadrul oricărei strategii serioase de protecție DDoS.
Cele mai bune practici pentru protecție și atenuare împotriva DDoS
Apărarea eficientă împotriva atacurilor de tip denial-of-service necesită o abordare stratificată , care combină măsuri preventive, monitorizare continuă, tehnologii specifice și o strategie clară de răspuns la incidente. Nu există o soluție magică unică, ci există un set de bune practici care, atunci când sunt combinate eficient, cresc semnificativ reziliența.
Primul pas este să aveți un plan de răspuns DDoS bine definit . Acest document ar trebui să specifice rolurile și responsabilitățile, canalele de comunicare interne și externe, procedurile de escaladare tehnică și comercială și criteriile pentru implicarea furnizorilor, operatorilor sau autorităților, dacă este necesar.
Este recomandabil să se efectueze evaluări regulate ale riscurilor infrastructurii de rețea și ale aplicațiilor critice. Aceasta implică revizuirea configurațiilor, identificarea punctelor unice de defecțiune, verificarea capacității legăturilor, actualizarea și aplicarea de corecții la sisteme pentru a elimina vulnerabilitățile cunoscute și planificarea pentru scenarii de contingență.
Securitatea multi-strat combină firewall-uri, sisteme de prevenire a intruziunilor (IPS), firewall-uri pentru aplicații web (WAF), liste de control al accesului (ACL), limitare a ratei și soluții dedicate de atenuare a atacurilor DDoS, atât locale, cât și în cloud. Fiecare element acoperă un alt tip de atac sau vector, astfel încât, dacă unul eșuează, altul poate acționa ca o rezervă.
Monitorizarea continuă a traficului de rețea este esențială pentru detectarea anomaliilor în timp real. Instrumentele de analiză a fluxului și soluțiile bazate pe învățare automată vă permit să definiți ce constituie un model normal de trafic și să declanșați alerte atunci când se observă abateri bruște în ceea ce privește volumul, dimensiunea pachetului, protocoalele utilizate sau ratele de conectare.
Colaborarea cu furnizorii de servicii de internet (ISP) și distribuitorii specializați este un alt pilon cheie. Multe atacuri volumetrice nici măcar nu pot fi atenuate eficient din rețeaua clientului, deoarece legăturile de acces au fost deja suprasolicitate. În aceste cazuri, este esențial ca filtrarea și curățarea traficului să fie efectuate cât mai aproape de originea atacului.
Tehnici de atenuare: filtrare, curățare și limitare a traficului
Tehnici specifice de atenuare a atacurilor DDoS sunt combinate pentru a separa traficul legitim de traficul rău intenționat, cu cel mai mic impact posibil asupra experienței utilizatorului. Cheia este de a reacționa rapid și precis, evitând atât erorile de sistem, cât și rezultatele fals pozitive masive.
În primul rând, detectarea avansată se bazează pe analiza comportamentală și a protocoalelor. Sunt monitorizate modelele comportamentale: dimensiunea pachetului, frecvența solicitărilor, distribuția geografică a adresei IP și utilizarea neobișnuită a anumitor porturi sau protocoale (TCP, UDP, ICMP). Sistemele bazate pe inteligență artificială și învățare automată învață să distingă între vârfurile legitime (de exemplu, o campanie de marketing) și un atac în desfășurare.
Odată ce atacul este identificat, se aplică mecanisme de filtrare și blocare a adreselor IP . Acestea pot implica includerea pe lista neagră a adreselor sau intervalelor asociate cu botnet-ul, blocarea anumitor țări dacă afacerea permite acest lucru sau întreruperea traficului de intrare pe baza anumitor criterii de reputație IP.
Rutarea traficului către centrele de epurare este o altă tehnică răspândită. Tot traficul destinat victimei este deviat, de obicei de la operator, către o infrastructură specializată care îl analizează în timp real, elimină traficul malițios și redirecționează doar traficul curat către companie prin legături dedicate sau tuneluri securizate.
În cazuri extreme, se pot utiliza tehnici de blackholing sau rutare nulă , unde tot traficul (legitim și rău intenționat) este deviat către o „rută neagră” unde este complet eliminat. Această opțiune drastică poate fi utilă pentru protejarea unei părți a rețelei, stabilizând în același timp restul, sau ca ultimă soluție pentru a preveni un atac care să distrugă întreaga infrastructură.
În plus, limitarea ratei permite restricționarea numărului de cereri sau conexiuni pe care o singură adresă IP, utilizator sau segment de rețea le poate face într-o anumită perioadă de timp. Acest lucru reduce capacitatea unui atacator de a suprasolicita serviciul dintr-o singură sursă și ajută la limitarea inundării conexiunilor sau a atacurilor de tip Layer 7.
Echilibrarea încărcării, redundanța și arhitectura anti-DDoS
Dincolo de tehnicile specifice, este important să se proiecteze infrastructura cu o arhitectură rezistentă . Echilibrarea încărcării distribuie traficul pe mai multe servere sau locații, împiedicând un singur sistem să devină un blocaj și îngreunând declanșarea unei atacuri pentru a distruge întreaga platformă simultan.
Existența serverelor și a legăturilor redundante permite continuarea serviciului pentru traficul legitim dacă unul este afectat sau trebuie izolat în timpul atenuării. Atunci când serviciile sunt distribuite între diferite centre de date sau furnizori de cloud, capacitatea de a absorbi atacurile și de a redirecționa traficul crește considerabil. În plus, este recomandabil să se efectueze o analiză a performanței rețelei.
În funcție de dimensiunea și nevoile companiei, pot fi luate în considerare diferite arhitecturi Anti-DDoS . O opțiune este implementarea de soluții de protecție din propria rețea a operatorului (ISP), care vor curăța traficul înainte de a-l livra prin aceeași legătură de comunicație contractată. O altă alternativă, foarte frecventă atunci când există birouri în mai multe țări și diferiți furnizori de internet, este utilizarea de soluții cloud care creează legături virtuale punct-la-punct pentru a livra trafic curat.
Aceste soluții pot funcționa în modul la cerere , activându-se atunci când este detectat un atac, sau în modul mereu activ , inspectând constant tot traficul. Modul mereu activ oferă detectare și atenuare practic instantanee, cu prețul unui consum crescut de resurse și al unor costuri; modul la cerere reduce costul continuu, dar poate introduce câteva secunde sau minute de latență în răspuns.
În cazul sectorului public spaniol și al anumitor medii critice, este obișnuit să se solicite ca aceste soluții să fie certificate în cadrul Schemei Naționale de Securitate (ENS) , care definește cerințe stricte privind funcționarea, protecția infrastructurii și continuitatea activității, care sunt revizuite anual.
Protecție DDoS bazată pe edge computing și servicii gestionate
În ultimii ani, serviciile de protecție DDoS bazate pe edge computing au câștigat teren semnificativ . Aceste servicii se bazează pe rețele globale de puncte de prezență distribuite care acționează ca o primă linie de apărare, absorbind și atenuând atacurile cât mai aproape de sursă.
Printre principalele sale avantaje se numără capacitatea scalabilă de atenuare : poate crește dinamic resursele necesare pentru a face față atacurilor masive fără ca firma să fie nevoită să investească în propriul hardware. Acest lucru este util în special împotriva atacurilor volumetrice care altfel ar suprasolicita legăturile de acces.
Acești furnizori dețin de obicei informații globale despre amenințări , colectând informații de la milioane de clienți și evenimente în timp real. Acest lucru le permite să identifice modele de atac emergente, să blocheze noi botnet-uri și să își actualizeze sistemele de detectare chiar înainte ca un anumit client să fie afectat.
În plus, prin existența unei infrastructuri distribuite de centru de curățare , traficul malițios este atenuat cu o latență mai mică, deoarece pachetele sunt procesate la un nod apropiat de punctul lor de origine. Acest lucru minimizează impactul asupra experienței utilizatorului și reduce latența adăugată de procesul de curățare.
Din punct de vedere economic, protecția DDoS bazată pe edge oferă un raport cost-beneficiu mai bun , deoarece organizațiile profită de economiile de scară fără a fi nevoie să achiziționeze și să întrețină hardware specializat sau să aibă echipe interne mari dedicate exclusiv DDoS.
Completând această abordare, serviciile de protecție DDoS gestionate de operator oferă un nivel suplimentar de valoare. Operatorul de telecomunicații percepe o parte semnificativă din traficul de internet, oferindu-i o perspectivă unică pentru a detecta atacurile, a anticipa noi campanii și a implementa măsuri de atenuare direct în rețeaua sa.
Valoarea factorului uman: echipe de experți, instruire și exerciții
Deși tehnologia este esențială, o apărare robustă împotriva atacurilor DDoS se bazează și pe echipamente specializate și personal bine instruit . Mulți operatori și furnizori de securitate au centre de operațiuni care monitorizează atacurile 24/7, analizează alarmele și ajustează contramăsurile în timp real.
Experții dedicați detectării și atenuării atacurilor DDoS fac toată diferența, în special în atacurile complexe care combină mai mulți vectori sau schimbă tacticile în timpul incidentului. Aceste echipe pot adapta regulile, pot rafina filtrele și, mai presus de toate, pot minimiza impactul asupra traficului legitim.
Instruirea internă a personalului IT și de securitate este, de asemenea, esențială. Dispunerea de instrumente avansate nu este suficientă dacă nimeni nu știe cum să le interpreteze sau să ia decizii atunci când timpul se scurge. Instruirea echipelor pentru a recunoaște semnele de avertizare timpurie, a escalada rapid problemele și a se coordona cu furnizorii externi reduce timpul mediu de răspuns.
Exercițiile și testele de stres controlate (uneori cu asistență din partea unor terți) permit verificarea practică a planurilor de răspuns, a rezilienței sistemului și a blocajelor. Exercițiile echipei roșii și testele specifice DDoS ajută la descoperirea configurațiilor greșite sau a proceselor nerealiste care altfel ar deveni evidente doar într-un atac real.
În cele din urmă, este important să nu uităm necesitatea unei conștientizări generale în întreaga organizație . Departamentele de business, serviciul clienți și comunicarea trebuie să știe ce să facă în cazul unei pene generalizate: cum să informeze utilizatorii, ce mesaje să transmită și cum să coordoneze răspunsul pentru a proteja imaginea companiei.
Protecția DDoS și securitatea cibernetică generală a rețelei nu pot fi rezolvate cu un singur instrument sau cu o soluție magică, ci mai degrabă cu o combinație de arhitecturi rezistente, soluții tehnice avansate, operatori cu vizibilitate globală, servicii gestionate specializate și echipe calificate . Numai prin combinarea tuturor acestor elemente se poate reduce în mod realist riscul unui atac de tip denial-of-service care să pună în pericol continuitatea afacerii și încrederea clienților.