- Njohja e simptomave të hershme të infeksionit në Windows ndihmon në parandalimin e dëmtimeve serioze dhe humbjes së të dhënave.
- Kombinimi i Windows Defender, MSRT dhe mjeteve të jashtme ju lejon të zbuloni dhe hiqni shumicën e viruseve.
- Mbajtja e sistemit tuaj të përditësuar, përdorimi i softuerëve antivirus të besueshëm dhe kufizimi i shkarkimeve të dyshimta e zvogëlon në mënyrë drastike rrezikun e programeve keqdashëse.
- Karakteristikat e reja të inteligjencës artificiale në Windows 11 hapin mundësi, por ato gjithashtu sjellin rreziqe shtesë për sigurinë.
Prania e një virusi në Windows është një nga ato probleme që duket se godet gjithmonë në kohën më të keqe të mundshme: kompjuteri juaj pengohet, shfaqen dritare të çuditshme ose skedarët zhduken pa shpjegim. Edhe pse Windows 10 dhe Windows 11 përfshijnë mbrojtje gjithnjë e më të fuqishme, programet keqdashëse vazhdojnë të depërtojnë në sistem përmes kanaleve të panumërta, nga shkarkimet e dyshimta deri te emailet phishing.
Në këtë artikull, do të gjeni një udhëzues gjithëpërfshirës dhe praktik për të kuptuar se çfarë është programi keqdashës në Windows, si depërton në kompjuterin tuaj, cilat shenja tregojnë një infeksion të mundshëm, si të përdorni mjete si Windows Defender ose MSRT për të skanuar sistemin tuaj dhe cilat hapa duhet të ndërmerrni për të pastruar dhe mbrojtur kompjuterin tuaj. Qëllimi është që ta përfundoni leximin duke u ndjerë të sigurt dhe duke ditur saktësisht se çfarë të bëni nëse dyshoni se diçka nuk shkon.
Si të kuptoni nëse kompjuteri juaj me Windows ka një virus
Zbulimi i hershëm i diçkaje të gabuar është çelësi për të parandaluar dëmtime të mëtejshme. Nuk do të shihni gjithmonë një mesazh të qartë "keni një virus", kështu që duhet t'i kushtoni vëmendje sjelljes së përgjithshme të kompjuterit tuaj. Kur vini re diçka të pazakontë, veprimi më i mençur është të kryeni një skanim të plotë me programin tuaj antivirus (Windows Defender ose çdo zgjidhje tjetër të besueshme që keni instaluar).
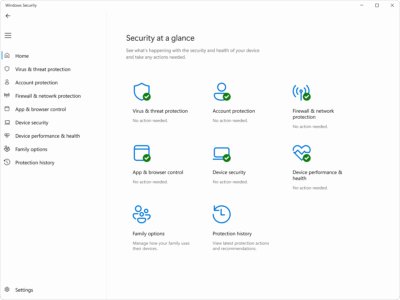
Windows Defender ju lejon të kryeni skanime direkt nga Windows Defender . Nëse dyshoni se kompjuteri juaj është i kompromentuar, nëse keni pasur një infeksion së fundmi dhe dëshironi të siguroheni që gjithçka është e pastër, ose nëse thjesht dëshironi një kontroll rutinë, mund të filloni një skanim manual nga brenda Sigurisë së Windows. Pasi të përfundojë, sistemi do t'ju tregojë nëse ka gjetur ndonjë kërcënim dhe çfarë masash ka ndërmarrë kundër secilit prej tyre.
Disa shenja që tregojnë se kompjuteri juaj mund të jetë i infektuar përfshijnë funksionimin e tij shumë më ngadalë se zakonisht , baterinë (në laptopë) që zgjat shumë më pak se normalja ose vënien re përdorim jashtëzakonisht të lartë të të dhënave të rrjetit edhe kur nuk po shkarkoni asgjë të rëndësishme. Të gjitha këto mund të tregojnë procese të panjohura që funksionojnë në sfond dhe konsumojnë burime pa lejen tuaj.
Simptoma të tjera të zakonshme përfshijnë mbyllje ose rinisje të papritura , gabime të vazhdueshme, ndryshime të çuditshme në shfletuesin tuaj ose programe që shfaqen pa dijeninë tuaj. Sa më shumë nga këto shenja të shihni menjëherë, aq më e këshillueshme është të kryeni një skanim të plotë me programin tuaj antivirus dhe të kontrolloni plotësisht sistemin tuaj.
Shenjat kryesore që tregojnë se kompjuteri juaj ka programe keqdashëse
Ekosistemi i programeve keqdashëse vazhdon të rritet : ka mbi një miliard programe keqdashëse që qarkullojnë në të gjithë botën dhe qindra mijëra variante të reja shfaqen çdo ditë. Për fat të mirë, megjithëse situata është serioze, ka modele të përsëritura që na lejojnë të dyshojmë për një infeksion përpara se të përkeqësohet.
Një shenjë klasike është performanca e ngadaltë dhe e çrregullt . Programet që hapen pafundësisht, aplikacionet që bllokohen vazhdimisht ose proceset që mbingarkojnë papritmas procesorin ose diskun mund të lidhen me viruse që funksionojnë në heshtje dhe konsumojnë shumë burime.
Ndërprerjet ose rinisjet e shpeshta pa ndërhyrjen tuaj janë gjithashtu shumë të dyshimta . Nëse, përveç kësaj, ekrani juaj është i mbushur me reklama që shfaqen, ridrejtime në faqe interneti të çuditshme ose njoftime që nuk i keni parë kurrë më parë, ka të ngjarë që adware ose ndonjë lloj rrëmbyesi shfletuesi të jetë duke u përdorur me shpejtësi.
Mesazhet e përsëritura të gabimeve , zhdukja ose dëmtimi i rastësishëm i skedarëve, ose ndërprerja e funksionimit të softuerit antivirus, mbyllja e papritur ose shfaqja e tij e painstaluar janë të gjitha sinjale paralajmëruese. Shumë viruse përpiqen të anashkalojnë mbrojtjet e sigurisë për të mbetur të pazbuluara dhe për të vazhduar aktivitetet e tyre dashakeqe.
Një tjetër simptomë shumë e zakonshme është prania e programeve të panjohura , shiritave të çuditshëm të veglave në shfletues, ikonave të desktopit që nuk i keni instaluar kurrë dhe zgjerimeve të dyshimta. Këto artikuj shpesh vijnë të paketuara me shkarkime "falas" ose instalues të errët që fusin fshehurazi softuer shtesë pa pëlqimin tuaj të qartë.
Email-i dhe interneti gjithashtu komunikojnë. Nëse papritmas merrni shumë spam me bashkëngjitje ose lidhje të çuditshme, ose kontaktet tuaja ju tregojnë se po marrin mesazhe të pazakonta nga llogaria juaj, programet keqdashëse mund të jenë duke përdorur email-in tuaj për t'u përhapur. Në mënyrë të ngjashme, përdorimi i pazakontë i rrjetit ose proceset e panjohura që dërgojnë dhe marrin të dhëna në sfond tregojnë për trojanë ose robotë që veprojnë fshehurazi.
Për sa i përket pajisjeve, do të vini re gjëra të tilla si mbinxehje dhe shkarkim i shpejtë i baterisë pa ndonjë arsye të dukshme, ose një hard disk që vazhdon të funksionojë edhe kur nuk po bëni asgjë që kërkon shumë punë. Në Windows, mund ta kontrolloni shpejt këtë në Task Manager, ku do të shihni procese në sfond që konsumojnë vazhdimisht burime të CPU-së, memories ose diskut.
Si të infektohet një PC me Windows: pikat më të zakonshme të hyrjes
Një virus kompjuterik funksionon në mënyrë të ngjashme me një ftohje : ai hyn në "trupin" tuaj (në sistem), përhapet dhe fillon të shkaktojë probleme. Windows ka "sistemin e vet imunitar" (skedarë të mbrojtur, memorie, antivirus, firewall, etj.), por programet keqdashëse kërkojnë dobësi dhe gabime njerëzore për t'u futur tinëzisht.
Pasi të hyjë në sistem, kodi keqdashës mund të shumëfishohet me shpejtësi dhe të shkaktojë dëme të konsiderueshme . Disa viruse përqendrohen në vjedhjen e të dhënave private, siç janë fjalëkalimet, kredencialet bankare ose informacionet personale; të tjerë rrëmbejnë pjesë të sistemit për të dërguar spam, për të minuar kriptomonedha, për të nisur sulme ndaj palëve të treta ose për të kërkuar shpërblim për skedarët tuaj (ransomware).
Në shumicën e rasteve, problemi nuk qëndron te vetë Windows-i, por te një veprim që ndërmarrim pa e kuptuar : shkarkimi i diçkaje të infektuar, hapja e një bashkëngjitjeje dashakeqe ose klikimi në një lidhje të helmuar. Prej andej, programi keqdashës mund të instalohet vetë dhe të funksionojë në mënyrë të shfrenuar pa mbrojtje të mjaftueshme.
Një nga metodat më të zakonshme është përmes faqeve të internetit me reputacion të dyshimtë . Faqet e mbushura me reklama ndërhyrëse, dritare të vazhdueshme që shfaqen ose shkarkime automatike mund të përpiqen të instalojnë softuer në kompjuterin tuaj edhe pa klikuar me vetëdije mbi ndonjë gjë. Ndonjëherë, thjesht vizita e faqes së internetit me një shfletues të vjetëruar është e mjaftueshme për t'ju ekspozuar ndaj shfrytëzimeve të caktuara.
Një burim tjetër klasik janë email-et e dyshimta . Mesazhet e papritura me bashkëngjitje (dokumente, fatura të supozuara, foto, etj.) ose lidhje që ju çojnë në faqe që përpiqen t'ju mashtrojnë që të shkarkoni diçka ose të futni kredencialet tuaja janë një vektor i vazhdueshëm sulmi. Nëse ato gjithashtu duket se vijnë nga entitete legjitime, por kanë detaje të çuditshme në gjuhë ose adresë, kjo duket si një përpjekje phishing me programe keqdashëse të përfshira.
Shkarkimi i softuerëve ose përmbajtjes falas nga burime të pasigurta është gjithashtu i rrezikshëm: lojërat pirate, shtojcat mrekullibërëse, filmat me cilësi të pamundur ose mjetet "premium" të hackuara shpesh fshehin viruse, trojanë ose programe potencialisht të padëshiruara (PUP) që ju spiunojnë, e mbushin sistemin tuaj me reklama ose e ngadalësojnë atë.
Instalimi i aplikacioneve të palëve të treta të paverifikuara ose të pafirmosura nga dyqanet zyrtare të aplikacioneve jashtë rrit më tej rrezikun. Shumë instalues i bashkojnë shiritat e veglave, minatorët, spyware-in ose adware-in që i shtohen sistemit tuaj pothuajse në mënyrë të padukshme nëse vazhdoni të klikoni "Tjetra, Tjetra" pa i shqyrtuar opsionet e avancuara.
Edhe rezultatet e kërkimit në Google mund të kompromentohen . Përmes teknikave agresive të SEO-s, disa sulmues arrijnë t'i vendosin faqet e internetit të infektuara në krye të rezultateve të kërkimit; nëse klikoni mbi to duke besuar se "nëse është në Google, duhet të jetë e sigurt", mund të përfundoni duke shkarkuar programe keqdashëse pa e kuptuar.
Llojet e viruseve kompjuterike që mund të ndikojnë në Windows
Jo të gjithë viruset sillen në të njëjtën mënyrë ose shkaktojnë të njëjtin dëm . Disa janë të zhurmshëm dhe të dukshëm, të tjerë jashtëzakonisht diskretë. Është e dobishme të njihni disa kategori të zakonshme për të kuptuar më mirë se çfarë mund të jetë duke ndodhur në kompjuterin tuaj.
Të ashtuquajturit viruse mbishkruese sulmojnë drejtpërdrejt skedarët ekzekutues (p.sh., .exe) dhe zëvendësojnë përmbajtjen legjitime me kodin e tyre keqdashës. Si rezultat, programet e prekura ndalojnë së funksionuari siç duhet ose dëmtohen plotësisht, duke çuar potencialisht në humbje të pakthyeshme të të dhënave. Këto lloje kërcënimesh shpesh vijnë si bashkëngjitje në email ose përmes shkarkimeve të lojërave, filmave ose softuerëve nga faqet e internetit të pasigurta.
Pastaj janë viruset e rrjetit , të cilët specializohen në përhapjen e shpejtë përmes lidhjeve lokale ose të internetit, ndonjëherë me pak ose aspak ndërhyrje të përdoruesit përtej thjesht lidhjes së kompjuterit. Ato replikohen në sisteme të shumta, mund të shkatërrojnë skedarë të përkohshëm dhe gjithashtu mund të vjedhin informacion konfidencial duke shfrytëzuar dobësitë e sigurisë në shërbimet e rrjetit, ndarjen e skedarëve ose protokollet e vjetruara.
Një grup tjetër shumë problematik janë rrëmbyesit e shfletuesve , të njohur edhe si viruse ridrejtuese. Këta modifikojnë cilësimet kryesore të shfletuesit (faqja kryesore, motori i kërkimit parazgjedhur, lejet, proxy-t, etj.) për t'ju detyruar të vizitoni faqet e internetit me reklama agresive ose edhe ato plotësisht të rrezikshme. Qëllimi zakonisht është të mbledhin, shesin ose keqpërdorin të dhënat tuaja personale, përveç detyrimit tuaj të klikoni në reklama.
Rrëmbyesit shpesh hyjnë fshehurazi të maskuar si shkarkime në dukje të pafajshme , zgjerime të rreme të shfletuesit ose lidhje dashakeqe të dërguara me anë të email-it dhe mediave sociale. Pasi të jenë brenda, rikthimi i shfletuesit në normalitet mund të jetë mjaft i vështirë pa një pastrim të plotë të sistemit.
Viruset polimorfike meritojnë përmendje të veçantë . Këto janë ndër më të vështirat për t'u zbuluar dhe zhdukur sepse ndryshojnë vazhdimisht pjesë të kodit të tyre. Kjo aftësi për të pësuar mutacion i ndihmon ato të shmangin nënshkrimet tradicionale të antivirusëve, duke lejuar që një virus i vetëm t'u paraqesë mjeteve të sigurisë shumë "fytyra" të dallueshme.
Ky lloj programi keqdashës zakonisht përhapet përmes fushatave masive të spamit, faqeve të internetit të kompromentuara dhe skedarëve të infektuar që përdoruesit shkarkojnë dhe instalojnë duke besuar se janë të sigurta. Përveç kësaj, ekzistojnë kërcënime më moderne, të tilla si sulmet me programe ransomware dhe programe keqdashëse që shfrytëzojnë teknikat e inteligjencës artificiale për t'u përshtatur më mirë me mjedisin dhe për t'iu shmangur mbrojtjeve.
Si të skanoni dhe hiqni viruset në Windows hap pas hapi
Gjetja e një virusi në kompjuterin tuaj është alarmante, por nuk është fundi i botës . Shumë kërcënime mund të hiqen duke ndjekur disa hapa logjikë dhe duke përdorur mjetet e duhura. Gjëja e rëndësishme është të qëndroni të qetë, të shmangni përdorimin e kompjuterit tuaj për detyra të ndjeshme (banka online, blerje, etj.) ndërsa dyshoni për një infeksion dhe të merrni pak kohë për të kontrolluar gjithçka me kujdes.
Hapi i parë është të keni të instaluar një antivirus të besueshëm . Windows Defender vjen i integruar dhe ofron një nivel të pranueshëm mbrojtjeje për shumë përdorues, por ju gjithashtu mund të zgjidhni zgjidhje të paguara ose falas të palëve të treta, me kusht që ato të jenë nga zhvillues me reputacion të mirë. Një antivirus i mirë duhet të ofrojë skanim sipas kërkesës, mbrojtje në kohë reale, përditësime automatike të nënshkrimit dhe bllokim të aktivitetit të dyshimtë.
Nëse dyshoni se është duke vepruar ndonjë program keqdashës, është e mençur ta shkëputni kompjuterin nga interneti (shkëputni kabllon e rrjetit, fikni Wi-Fi-n) për të ndërprerë çdo komunikim të mundshëm midis virusit dhe serverëve të jashtëm dhe për të parandaluar përhapjen e tij në rrjetin tuaj lokal në kompjuterë të tjerë.
Më pas, këshillohet të rinisni kompjuterin në modalitetin e sigurt . Si Windows ashtu edhe macOS ofrojnë këtë modalitet të kufizuar në të cilin sistemi fillon vetëm me komponentët minimalë, duke bllokuar ngarkimin e shumë programeve të palëve të treta, duke përfshirë shumë programe keqdashëse. Puna në këtë mjedis e bën zbulimin dhe heqjen më të lehtë, pasi më pak gjëra janë duke u ekzekutuar dhe ka më pak mundësi që virusi të fshihet ose të riaktivizohet.
Në Windows 10 dhe Windows 11, mund të hyni në Modalitetin e Sigurt duke klikuar butonin Start, pastaj ikonën e energjisë, duke mbajtur të shtypur tastin Shift ndërsa zgjidhni "Rinis" dhe, pasi të shfaqet ekrani blu i opsioneve, duke shkuar te Zgjidhja e problemeve > Opsione të avancuara > Cilësimet e nisjes dhe duke klikuar "Rinis". Pastaj, në menynë e nisjes, zgjidhni opsionin për Modalitetin e Sigurt (zakonisht duke shtypur tastin 4).
Pasi të keni hyrë brenda, është mirë të rishikoni manualisht skedarët dhe programet tuaja për artikuj që nuk i njihni ose nuk mbani mend t'i keni instaluar. Në Windows, mund të përdorni mjete si Pastrimi i Diskut për të hequr skedarët e përkohshëm të panevojshëm, memorjet e përkohshme dhe të dhëna të tjera të mbetura që ndonjëherë fshehin gjurmë të programeve keqdashëse.
Pastaj, hapni programin antivirus dhe kryeni një skanim të plotë të sistemit . Ky lloj skanimi kontrollon me kujdes disqet, dosjet, elementët e nisjes, memorien dhe zona të tjera kritike. Në varësi të madhësisë së disqeve tuaja dhe sasisë së të dhënave, kjo mund të zgjasë nga disa minuta deri në më shumë se një orë. Kur të përfundojë, antivirusi duhet të shfaqë një përmbledhje të kërcënimeve të zbuluara dhe veprimeve të ndërmarra (karantinë, heqje, etj.).
Nëse përdorni softuer antivirus me mbrojtje në kohë reale dhe opsionin për të planifikuar skanime të rregullta , aktivizoni këto veçori në mënyrë që kontrollet automatike të kryhen që tani e tutje pa pasur nevojë të shqetësoheni. Është një mënyrë e përshtatshme për t'u siguruar që nuk i harroni kontrollet më themelore të sigurisë.
Pasi të keni mbaruar skanimin dhe pastrimin, rinisni kompjuterin normalisht për të dalë nga modaliteti i sigurt dhe për t'u kthyer në procesin e rregullt të nisjes . Nëse antivirusi e ka kryer punën e tij siç duhet, sistemi duhet të funksionojë më mirë dhe shumë nga simptomat që ju bënin të dyshonit do të zhduken.
Si një shtresë shtesë mbrojtjeje pas një infeksioni, rekomandohet fuqimisht të ndryshoni të gjitha fjalëkalimet tuaja të rëndësishme (email, media sociale, shërbime bankare online, shërbime cloud, etj.). Shumë viruse janë krijuar posaçërisht për të kapur kredencialet dhe, edhe nëse i keni hequr tashmë, ato mund të kenë vjedhur informacione të ndjeshme paraprakisht. Ndryshimi i fjalëkalimeve ndihmon në parandalimin e aksesit të paautorizuar me të dhëna të vjedhura.
Nëse, pasi të keni ndjekur këto hapa, vazhdoni të shihni sjellje të çuditshme, gabime serioze ose besoni se dëmi mund të jetë i gjerë (për shembull, enkriptimi i skedarëve nga ransomware), mund të ia vlejë të konsultoheni me një profesionist të mbështetjes teknike ose të merrni në konsideratë kopjimin direkt të të dhënave tuaja të rëndësishme dhe riinstalimin e Windows nga e para për të siguruar një mjedis të pastër.
Duke përdorur MSRT: Mjeti i heqjes së softuerëve keqdashës të Microsoft-it
Përveç Windows Defender, Microsoft përfshin një tjetër program më pak të njohur të quajtur Microsoft Software Removal Tool (MSRT). Ai ka qenë i pranishëm që nga versionet shumë të hershme të Windows dhe, megjithëse disi i fshehur sot, mund të jetë ende i dobishëm për të kontrolluar lloje të caktuara të programeve keqdashëse në sistem.
Ndryshe nga një antivirus tradicional, MSRT nuk monitoron në kohë reale dhe as nuk ekzekutohet automatikisht në intervale të rregullta. Është një mjet skanimi sipas kërkesës që duhet ta aktivizoni manualisht sa herë që dëshironi të skanoni kompjuterin tuaj. Ndërfaqja e tij është e thjeshtë dhe e fokusuar në kryerjen e një ose më shumë skanimeve sipas kërkesës.
Për ta hapur, thjesht shtypni njëkohësisht tastin Windows + R për të shfaqur dritaren "Run" dhe shkruani mrt (vetëm ato tre shkronja, pa thonjëza) para se të klikoni OK. Windows do t'ju kërkojë të konfirmoni nëse aplikacioni mund të bëjë ndryshime në kompjuterin tuaj; zgjidhni "Po" për të vazhduar.
Pastaj do të hapet dritarja Mjeti i Heqjes së Softuerit Dashës . Në ekranin e parë, do të shihni një shpjegim të shkurtër të asaj që bën programi. Nga aty, klikoni "Tjetër" për të zgjedhur llojin e skanimit që dëshironi të kryeni në sistemin tuaj.
MSRT ofron disa mënyra: një skanim të shpejtë , i cili kontrollon zonat më të zakonshme ku tenton të fshihet programi keqdashës; një skanim të plotë , i cili skanon sistemin më me kujdes; dhe një opsion të personalizuar , ku mund të specifikoni dosje të caktuara për të skanuar. Në varësi të opsionit të zgjedhur dhe sa i mbushur është disku juaj, procesi mund të zgjasë nga disa minuta deri në më shumë se një orë.
Kur të përfundojë, mjeti shfaq një raport që tregon nëse ka gjetur ndonjë program keqdashës . Nëse nuk zbulon asgjë, thjesht mund të dilni nga aplikacioni. Nëse zbulon ndonjë kërcënim, do t'ju ofrojë mundësinë për t'i hequr ato. Është e rëndësishme të kuptoni se MSRT nuk zëvendëson një program të plotë antivirus, por mund të jetë i dobishëm si mbështetje shtesë ose për përdoruesit që kërkojnë një mjet shumë të thjeshtë dhe të pakomplikuar.
Dezinfektimi me Malwarebytes dhe pastrimi i historikut të Defender
Në disa skenarë kompleksë, kombinimi i mjeteve ose përdorimi i një antivirusi shpëtimi mund të jetë i dobishëm . Nëse kompjuteri juaj vazhdon të tregojë shenja infeksioni pavarësisht se ka softuer antivirus, shumë teknikë rekomandojnë të ekzekutoni një zgjidhje shtesë si Malwarebytes, e cila mund të zbulojë dhe pastrojë një gamë të gjerë programesh keqdashëse dhe programesh potencialisht të padëshiruara (PUP).
Një qasje e arsyeshme do të ishte që së pari të siguroheni që sistemi juaj është përditësuar plotësisht dhe që Windows ka aplikuar të gjitha përditësimet e sigurisë në pritje. Për ta bërë këtë, shkoni te Cilësimet > Përditësimi dhe Siguria > Përditësimi i Windows dhe klikoni "Kontrolloni për përditësime", duke instaluar çdo gjë të listuar si të rëndësishme ose të rekomanduara.
Nëse keni instaluar ndonjë program sigurie të palës së tretë që mund të shkaktojë konflikte , është mirë ta çinstaloni përkohësisht për të parandaluar ndërhyrjen e tij në skanime. Pastaj, shkarkoni versionin falas të Malwarebytes nga faqja e tij zyrtare e internetit, instalojeni atë dhe kryeni një skanim të plotë për viruse, trojanë, adware dhe programe të ngjashme keqdashëse.
Nëse Malwarebytes nuk zbulon asgjë, ose nëse paralajmërimet e vjetra vazhdojnë të shfaqen në historikun e mbrojtjes së Windows Defender pas pastrimit , mund të zgjidhni ta pastroni atë regjistër. Për ta bërë këtë në mënyrë të sigurt, është më mirë ta nisni sistemin tuaj në Safe Mode (duke ndjekur procedurën e përshkruar më parë) dhe, pasi të hyni brenda, të shkoni në rrugën e mëposhtme:
C:\ProgramData\Microsoft\Windows Defender\Scans\Historiku\Shërbimi
Brenda asaj dosjeje, do të gjeni skedarë që lidhen me historikun e zbulimit. Duke i fshirë ato dhe duke e rinisur kompjuterin, Windows Defender do ta rindërtojë historikun nga e para duke përdorur skanimet e reja. Megjithatë, kini gjithmonë kujdes kur fshini skedarët e sistemit, duke u siguruar që të prekni vetëm ato që korrespondojnë me regjistrat e Defender.
Inteligjenca artificiale në Windows 11 dhe rreziqet e reja të sigurisë
Inteligjenca artificiale po integrohet gjithnjë e më shumë në Windows 11 , me veçori që premtojnë automatizimin e detyrave, konfigurimin e sistemit për ju dhe madje marrjen e vendimeve për të optimizuar përvojën tuaj. Megjithatë, kjo lehtësi e shtuar vjen krah për krah me shqetësime të reja sigurie që nuk mund të injorohen.
Microsoft ka propozuar futjen e agjentëve të inteligjencës artificiale me llogaritë e tyre brenda sistemit , të aftë për të hyrë në pjesë të profilit tuaj të përdoruesit dhe, nëse u jepet leje, për të lexuar dhe shkruar në dosje të tilla si Dokumentet, Shkarkimet ose Desktopi. Në teori, të gjitha veprimet e tyre duhet të miratohen nga përdoruesi dhe të regjistrohen, por vetë kompania pranon se mbeten rreziqe të konsiderueshme.
Modelet e inteligjencës artificiale mund të vuajnë nga kufizime dhe sjellje të papritura , të tilla si "halucinacionet" e njohura mirë (përgjigje të pasakta, por të paraqitura me besim). Në kontekstin e agjentëve të automatizuar që bashkëveprojnë me sistemin operativ, këto gabime mund të çojnë në vendime të papërshtatshme që ndikojnë në sigurinë ose privatësinë.
Një nga rreziqet e theksuara nga Microsoft është injektimi i udhëzimeve të kryqëzuara (XPIA). Në këtë lloj sulmi, përmbajtja keqdashëse e ngulitur në elementët e ndërfaqes grafike, dokumentet ose faqet e internetit mund të ndryshojë ose anashkalojë udhëzimet origjinale të agjentit të inteligjencës artificiale, duke e detyruar atë të kryejë veprime që përdoruesi në të vërtetë nuk i dëshiron.
Këto veprime potencialisht të rrezikshme përfshijnë rrjedhjen e të dhënave të ndjeshme, dërgimin e informacionit te palët e treta, apo edhe instalimin e programeve keqdashëse pa dijeninë e plotë të përdoruesit. Për këtë arsye, vetë Microsoft ka rekomanduar, të paktën për momentin, kujdes dhe mosaktivizimin e këtyre agjentëve të inteligjencës artificiale në versionet e ardhshme të Windows 11 derisa teknologjia dhe zbutjet të jenë më të zhvilluara.
Mesazhi i qartë është se, ndërsa IA ka një rol shumë tërheqës në automatizim dhe komoditet , ajo gjithashtu mund të hapë dyer të reja për programe keqdashëse nëse nuk zbatohen kontrolle të forta. Si përdorues, është e mençur të qëndroni të informuar rreth zhvillimeve të reja, të rishikoni me kujdes se cilat veçori të IA-së janë aktivizuar dhe çfarë lejesh u janë dhënë atyre.
Si ta mbroni Windows-in nga viruset dhe programet keqdashëse të ardhshme
Pasi ta keni pastruar kompjuterin tuaj, është koha të minimizoni shanset që kjo të ndodhë përsëri. Asnjë sistem nuk është i paprekshëm, por mund ta zvogëloni ndjeshëm rrezikun duke adoptuar disa praktika të mira dhe duke përdorur mjetet e duhura.
Gjëja më e rëndësishme është të kesh një program antivirus të besueshëm që është gjithmonë në punë . Windows Defender mund të jetë i mjaftueshëm për shumë përdorues, por ka zgjidhje komerciale që ofrojnë veçori shtesë si mbrojtje e përmirësuar e uebit, filtra spam-i, menaxhim fjalëkalimesh ose VPN të integruar. Në thelb, antivirusi duhet t'i mbajë nënshkrimet e tij të përditësuara, të monitorojë në kohë reale dhe të bllokojë shkarkimet dhe sjelljet e dyshimta përpara se ato të mund të ekzekutohen.
Po aq e rëndësishme është mbajtja e të gjithë softuerëve tuaj të përditësuar : vetë Windows, shfletuesi juaj, programet, shtojcat dhe zgjerimet që përdorni më shpesh. Microsoft publikon shpesh përditësime sigurie që rregullojnë dobësitë e shfrytëzuara nga programet keqdashëse; në Windows, rekomandohet ta lini Windows Update në modalitetin automatik për t'u siguruar që të merrni patch-e kritike pa pasur nevojë t'i instaloni ato manualisht.
Përdoruesit e Mac, megjithëse ky artikull përqendrohet në Windows, duhet të kontrollojnë periodikisht Cilësimet e Sistemit > Të Përgjithshme > Përditësimi i Softuerit për të instaluar versionet më të fundit të macOS, pasi në atë mjedis ekziston edhe programi keqdashës, megjithëse me një incidencë statistikore më të ulët.
Një element tjetër që ndihmon shumë në uljen e rreziqeve është përdorimi i pop-up-eve dhe bllokuesve të reklamave . Shumë fushata keqdashëse shpërndahen përmes pop-up-eve që përpiqen t'ju mashtrojnë që të klikoni në alarme të supozuara për viruse, shkarkime thelbësore ose çmime të rreme. Duke bllokuar këto dritare, ju jo vetëm që përmirësoni përvojën tuaj të shfletimit, por gjithashtu shtoni një shtresë shtesë sigurie kundër lidhjeve dhe shkarkimeve të rrezikshme.
Për më tepër, është thelbësore të jeni selektiv me shkarkimet tuaja . Mundohuni të shkarkoni softuerë, përmbajtje multimediale, shtojca dhe zgjerime vetëm nga faqet zyrtare ose me reputacion të lartë. Kini kujdes veçanërisht ndaj çdo gjëje që premton versione "të thyera" të programeve me pagesë, përmbajtje audiovizuale të sapo publikuara ose mjete mrekullibërëse. Kriminelët kibernetikë shpesh i maskojnë programet e tyre keqdashëse pas emrave joshës dhe nëse nuk jeni të kujdesshëm, është shumë e lehtë të bini pre e tyre.
Së fundmi, mos harroni rëndësinë e bërjes së kopjeve rezervë të rregullta në disqe të jashtme ose shërbime cloud. Në sulme veçanërisht të dëmshme, siç është ransomware, të kesh një kopje rezervë të kohëve të fundit mund të bëjë diferencën midis rikuperimit të jetës suaj dixhitale ose detyrimit për të paguar (diçka që nuk rekomandohet kurrë) ose humbjes së të dhënave tuaja.
Mbrojtja e kompjuterit tuaj me Windows nga viruset dhe programet keqdashëse kërkon një kombinim të mjeteve të duhura, përditësimeve të rregullta dhe pak logjikë të shëndoshë gjatë shfletimit, shkarkimit dhe hapjes së email-eve. Nëse e keni zakon të merrni këto masa paraprake, të kontrolloni për simptoma të dyshimta dhe të përdorni Windows Defender, MSRT ose zgjidhje si Malwarebytes kur është e nevojshme, do të jeni në gjendje ta përdorni kompjuterin tuaj me shumë më tepër qetësi mendore dhe të shmangni shumicën e surprizave të pakëndshme që qarkullojnë në internet këto ditë.