- Hotpatch, Windows 11'deki birçok güvenlik yamasının doğrudan bellekte uygulanmasına olanak tanıyarak, gereken yeniden başlatma sayısını önemli ölçüde azaltır.
- Bu özellik, kurumsal ortamlara odaklanarak, Intune ve Windows Autopatch ile yönetilen Windows 11 Enterprise 24H2 ve ilgili sürümleriyle sınırlıdır.
- Bu model, büyük bir üç aylık güncellemeyi, aylık "acil" yeniden başlatmaları ve iş akışını kesintiye uğratmayan yamaları bir araya getiriyor.
- İşletmeler bu teknolojiden faydalanırken, ev kullanıcıları hala geleneksel yeniden başlatmalara ve Windows Update'in manuel yönetimine güveniyor.
Birçok kullanıcı için Windows'ta "güncellemeleri yüklemek için yeniden başlatın" mesajını görmek, iş veya boş zamanlarının kesintiye uğramasıyla neredeyse eş anlamlıdır. Yıllardır bu rutine alışkınız: yama gelir, indirilir, bilgisayar biraz daha yavaş çalışır ve er ya da geç yeniden başlatma zamanı gelir. Windows 8 ve Windows 10 ile bunaltıcı his daha da kötüleşti ve Windows 11'de süreç iyileştirilmiş olsa da, altta yatan sorun devam etti... en azından bazı kullanıcılar için şimdiye kadar.
Microsoft, Windows 11'i sürekli yeniden başlatma gerektirmeden güncellemek için tasarlanmış bir sistemle önemli bir değişiklik yapmaya karar verdi . Hotpatch veya hotpatching olarak bilinen bu teknoloji , çok sayıda güvenlik yamasını doğrudan çalışan sisteme uygulamayı vaat ediyor. Ancak bir sorun var: Herkes bundan hemen yararlanamayacak ve yeniden başlatmanın kaçınılmaz olduğu durumlar hala olacaktır.
Windows 11'de hotpatch nedir ve neden bu kadar önemlidir?
Hotpatch, Windows 11 için belirli güvenlik yamalarının sistemin anında yeniden başlatılmasını gerektirmeden yüklenmesine olanak tanıyan yeni bir güncelleme modelidir . Kritik dosyaları değiştirmek için bir sonraki önyüklemeyi beklemek yerine, sistem kendisi bellekteki kodu "anında" değiştirir, böylece düzeltmeler yüklendiği anda bilgisayarı korumaya başlar ve yöneticiler Sysinternals gibi araçları kullanarak süreci izleyebilir.
Şimdiye kadar, her kümülatif güvenlik güncellemesi, temel işletim sistemi bileşenlerindeki değişiklikleri uygulamak için bir yeniden başlatma gerektiriyordu. Ev ortamında, bilgisayarlarımızı genellikle günlük veya neredeyse günlük olarak kapatırdık, bu nedenle yama eninde sonunda gece kapanışı sırasında yüklenirdi. Ancak bilgisayarların haftalarca açık bırakıldığı veya sistemlerin planlı bir kapatma olmadan kapatılamadığı işletmelerde, bu uygulama gerçek baş ağrılarına neden oluyordu.
Microsoft'un hotpatch yaklaşımı açık: güvenlik açıklarını yamalarken hızdan ödün vermeden kesinti süresini önemli ölçüde azaltmak . Sistem yamayı indirir, bellekte uygular ve bilgisayar anında korunur; ancak büyük değişiklikleri birleştirmek veya daha büyük özellik güncellemelerini yüklemek için yeniden başlatma yine de gerekebilir.
Güvenlik açısından bakıldığında, bu, bilinen güvenlik açıklarının günlerce veya haftalarca yamalanmadan kalması yerine (çünkü kimse bilgisayarını yeniden başlatmıyor), yamaların anında çalışmaya başlaması anlamına gelir. Birçok bilgisayarın yönetildiği ortamlarda, bu fark olayların önlenmesi için çok önemli olabilir ve genellikle güncellemelerin dağıtımı ve izlenmesi için gelişmiş otomasyonla desteklenir.
Windows 11'de hızlı yama (hot patching) nasıl çalışır?
Windows 11'deki hotpatch'in ardındaki fikir sadece daha hızlı kurulumlarla ilgili değil, aynı zamanda güncelleme takvimini tamamen yeniden düzenlemekle ilgili . Microsoft, bu sistemin öncelikle Windows 11 Enterprise kullanan işletmeler ve kuruluşlar için tasarlanmış, oldukça yapılandırılmış üç aylık bir döngüyü izlediğini açıkladı.
Pratikte, güncelleme döngüsü iki tür güncelleme içerir: yeniden başlatmayı gerektiren büyük bir üç aylık güncelleme ve bilgisayarın kapatılmasını gerektirmeyen bir dizi aylık "acil" yama. Başka bir deyişle, yeniden başlatmalar ortadan kalkmaz, ancak sayıları ve gereklilik zamanları büyük ölçüde azalır.
Ocak, Nisan, Temmuz ve Ekim aylarında Windows 11, kapsamlı bir güvenlik güncellemesi yükler ; bu güncelleme, genel iyileştirmeler ve kümülatif düzeltmeler içerir. Bu güncelleme, güncelleme döngüsünün "temelini" oluşturur ve sistemin yeniden başlatılmasını gerektirir. Bundan sonra, her çeyreğin sonraki iki ayında, sonraki güvenlik güncellemeleri hotpatch yoluyla dağıtılır ve normal şartlar altında yeniden başlatmaya gerek kalmadan uygulanır.
Bu, güvenlik yamasını tamamlamak için neredeyse her ay yeniden başlatmak yerine, "zorunlu" yeniden başlatma sayısının yılda yaklaşık dörde düştüğü anlamına gelir . Kalan yamalar belleğe yüklenir, tespit edilen güvenlik açıklarını düzeltir ve kullanıcı arka planda çalışan nispeten gizli bir kurulumdan başka bir şey fark etmez.
Öte yandan, büyük özellik güncellemeleri ve sürüm değişiklikleri (örneğin, Windows 11'in bir ana sürümünden diğerine yükseltme) ayrı bir takvime tabidir ve yine de ilgili yeniden başlatmaları gerektirir. Hotpatch ise şimdilik sistem çekirdeğini etkileyen güvenlik ve kullanım kolaylığı yamalarına odaklanmaktadır.
Bilgisayarınızı yeniden başlatmadan Windows 11'i güncellemenin pratik avantajları
Hotpatch sisteminin, BT yöneticileri ve güvenlik uzmanları arasında yarattığı ilgiyi açıklayan birçok belirgin avantajı vardır. Bunlardan ilki, sistem korumasında anında iyileşme sağlamasıdır : Yama yüklendiği anda sistem, bellekteki düzeltilmiş kodu kullanmaya başlar.
Bu, Microsoft'un düzenli "Salı Yama Güncellemesi" programıyla uyumludur, bu nedenle güvenlik güncelleme sıklığı aynı kalır , ancak uygulandıktan hemen sonra yeniden başlatma zorunluluğu ortadan kalkar. Düzinelerce veya yüzlerce bilgisayarın bulunduğu ofislerde, herkesin çalışmasını durdurmak zorunda kalmak veya normal şekilde çalışmaya devam etmelerine izin vermek arasındaki bu fark büyük önem taşır.
Bir diğer önemli avantaj ise son kullanıcı tarafından algılanan aksaklıkların azalmasıdır . Gerekli yeniden başlatmaları yılda sadece birkaç defayla sınırlandırarak, tipik ısrarcı "şimdi veya bu gece yeniden başlat" mesajları, aceleyle belge kaydetme ve sistemin güncellemeleri başlatmaya karar vermeden önce zamana karşı yarışma hissi önlenir.
Ayrıca Microsoft, bu yamaların dağıtımı için kullanılan teknolojiyi de geliştirdi. Hotpatch paketleri daha az ikili dosya kullanıyor ve daha az kaynak tüketecek şekilde optimize edilerek indirme ve yükleme sürelerini kısaltıyor. Birçok uygulamanın açık olduğu veya sınırlı donanıma sahip bilgisayarlarda, güncellemenin daha küçük olması her zaman memnuniyet verici bir durumdur.
Özetle, teknik ve organizasyonel açıdan bakıldığında, hotpatch daha güvenli sistemler sağlar, kesinti sürelerini azaltır ve güncelleme sürecinde performansa olan etkiyi en aza indirir . Ancak, göreceğimiz gibi, her şey avantajlardan ibaret değil: Kimlerin kullanabileceği ve nasıl kullanılabileceği konusunda birkaç önemli sınırlama da mevcut.
Windows 11'de hotpatch'i kimler kullanabilir ve gereksinimler nelerdir?
Bu anlık güncelleme fikri, bilgisayar kullanan herkes için harika görünse de, Microsoft başlangıçta anlık güncellemeyi iş ve eğitim sektörleriyle sınırlamaya karar verdi . Başka bir deyişle, Windows 11 Home kullanan çoğu ev kullanıcısı veya Windows 11 Pro kullananların büyük bir kısmı için şimdilik hiçbir şey yok.
Bu modelden yararlanmak için cihazın Windows 11 Enterprise sürüm 24H2 veya daha yeni bir sürümünü ya da eğitim amaçlı sürümler (Windows 11 Education A3, A5) ve belirli Windows 365 Enterprise senaryoları gibi eşdeğer sürümleri çalıştırıyor olması gerekir . Ayrıca, bu cihazların Microsoft Intune üzerinden yönetilmesi ve pratikte Windows Autopatch platformuna entegre edilmesi gerekmektedir.
Autopatch, Microsoft'un kuruluşlarda güncelleme yönetimini otomatikleştirmek ve merkezileştirmek için tasarladığı bir hizmettir . Bu hizmet kapsamında, hotpatch kalite güncelleme politikalarının bir parçası olarak etkinleştirilmiştir. Aslında, Intune tarafından yönetilen daha yeni yapılandırmalarda, BT yöneticilerinin işini kolaylaştırmak için hotpatch varsayılan olarak zaten etkinleştirilmiştir.
Donanım açısından, çalışırken disk değiştirme (hot-swapping) özelliği Intel ve AMD işlemcili x86 sistemlerde resmi olarak desteklenmektedir . ARM tabanlı cihazlar hala genel önizleme aşamasında olduğundan, destekleri geleneksel makinelerdeki kadar kapsamlı veya istikrarlı değildir. Güncellemelerden sonra ortaya çıkabilecek olası yazılım ve sürücü çakışmalarını da izlemek önemlidir .
Tüm bunlar, bugünden itibaren ev bilgisayarında Windows 11 Home yüklü olan bir kullanıcının, bilgisayarının ne kadar yeni veya güçlü olursa olsun, hotpatch özelliğini etkinleştiremeyeceği anlamına geliyor. Hatta birçok Windows 11 Pro sistemi bile, Intune ve uygun kurumsal lisanslara sahip yönetilen bir ortamın parçası olmadıkları sürece, en azından kısa vadede bu özelliği göremeyecektir.
Windows Autopatch ve Intune: İşletmelerde kilit bileşenler
Hotpatch dağıtımı, Windows Autopatch ve Microsoft Intune ile merkezi yönetimle yakından bağlantılıdır . Herhangi bir kurumsal bilgisayarda "sihirli bir şekilde" etkinleşen bir özellik değildir; aksine, belirli güncelleme politikaları aracılığıyla kontrol edilir.
Şirketlerde, BT departmanı Intune'da yamaların nasıl ve ne zaman uygulanacağını tanımlamak için bir kalite güncelleme politikası yapılandırır . Buradan hareketle, hizmetin kendisi yönetilen bilgisayarları analiz eder, gereksinimleri (sürüm, yapı, işlemci, lisanslar vb.) karşılayıp karşılamadıklarını kontrol eder ve uyumlu sistemlerde anlık yama işlemini etkinleştirir.
Bu durum , her yeniden başlatmanın hizmetlerin, kullanıcıların, programların ve bakım pencerelerinin koordinasyonunu gerektirdiği birçok kuruluşun gerçekliğiyle örtüşmektedir . Autopatch'e güvenerek, hangi cihaz gruplarının hangi tür yamayı ne zaman alacağı konusunda çok ayrıntılı kontrol sahibi olabilir ve kritik hizmetlerin aksama olasılığını en aza indirebilirsiniz.
Ayrıca Microsoft, Intune'da oluşturulan yeni kalite güncelleme politikalarında anlık yama uygulamasının varsayılan olarak etkinleştirilmesine karar verdi. Bu, yöneticilerin onlarca seçeneği manuel olarak ayarlamak zorunda kalmasını önler ve kuruluşun bu güncelleme yöntemini çok fazla teknik zorluk yaşamadan benimsemesini teşvik eder.
Ancak, bu özellik birçok şirket için zaten çalışır durumda olsa da, tüm güncelleme türleri bu "canlı" kanal üzerinden gerçekleşmiyor . Büyük üç aylık güncellemeler, sürüm değişiklikleri ve sistemin çok derin yönlerini etkileyen yamalar, planlı bir yeniden başlatmayı gerektirecektir.
Windows 11'de takvim ve hotpatch kullanılabilirliği
Microsoft bu teknolojiyi kademeli olarak kullanıma sunuyor. Windows 11 için hotpatch kavramı 2024 yılının başlarında kamuoyunda tartışılmaya başlandı ve ilk olarak Insider Channel 26058 sürümünde test edildi. Bu ilk aşamada bile, güvenlik güncellemeleri fark edilir derecede daha hızlı ve sistem yeniden başlatması gerektirmeden yükleniyordu.
Şirket şimdi bunu Windows 11 Enterprise 24H2 ve sonraki sürümlerine daha geniş bir şekilde entegre etmeyi planlıyor ve sistemi bu yeni "canlı" yama modeline hazırlayan önceki bir temel güncellemeye güveniyor. Bu temel güncelleme, düzenli güvenlik yamalarının bir parçası olarak dağıtılıyor ve yüklendikten sonra bilgisayar aylık acil yamaları almaya hazır hale geliyor.
Şirket, bahsettiğimiz gibi, acil yama güncellemelerinin üç aylık periyotlar halinde devam edeceğini ve zorunlu sistem yeniden başlatmalarının yılda dört döneme yoğunlaştırılacağını doğruladı . Bundan sonra, bellek tabanlı düzeltmeler aylık olarak yayınlanacak ve kullanıcılar için herhangi bir kesinti yaşanmayacak.
Önümüzdeki aylara bakıldığında, Microsoft, Autopatch ve Intune'un tamamen devreye alındığı ortamlarda güvenlik güncellemeleri için standart uygulama olarak hotpatch'i getirmeyi hedefliyor . Ancak şirket, şu an için Windows 11 Home veya Pro'ya yaygın olarak dağıtılmasıyla ilgili kesin bir duyuru olmadığını kabul ediyor.
Sistem büyük kuruluşlarda ve eğitim kurumlarında iyi çalışırsa, daha sonra diğer kurumsal ortamlarda ilk kez ortaya çıkan teknolojilerde olduğu gibi ev kullanıcılarına da sunulması şaşırtıcı olmaz . Ancak şimdilik, evlerinde Windows 11 kullananlar "güncellemeleri yüklemek için yeniden başlatın" uyarısını her zamanki gibi sık sık görmeye devam edecekler.
Bu durum Windows 11 ev kullanıcıları için ne anlama geliyor?
Ortalama kullanıcı için durum büyük ölçüde aynı kalıyor . Windows 11 Home yüklü bir PC'niz veya Intune tarafından yönetilen bir kurumsal ağın parçası olmayan bir Windows 11 Pro bilgisayarınız varsa, güncellemeleri eskisi gibi almaya devam edeceksiniz: Windows Update yamaları indirir, hazırlar ve işlemi tamamlamak için yeniden başlatmanızı ister.
Doğru, Windows 10 ve Windows 11 artık güncellemelerin indirilmesini ve yüklenmesini zamanlamanıza olanak tanıyor , böylece bir toplantının ortasında veya oyun oynarken güncellemelerle karşılaşmak zorunda kalmıyorsunuz. Birkaç yıl önce gelen bu değişiklik, sistemin aniden yeniden başlatıldığı ve kullanıcının kesintiyi kabul etmek zorunda kaldığı günlere son verdi.
Ayrıca, Microsoft yeni bir güvenlik yaması yayınladığında, bildirim alanında yeniden başlatmanın yaklaştığına dair bir uyarı simgesi beliriyor . Bu süre zarfında, bazı kaynaklar arka planda güncellemeyi hazırlamaya ayrıldığı için bilgisayar biraz daha yavaş çalışabilir. İdeal değil, ancak en azından kullanıcının durdurma ve yeniden başlatmanın gerçekleşmesine izin verme seçeneği var.
Ev sürümleri için hotpatch yayınlanana kadar en iyi strateji, Windows Update'in zamanlama ve yönetim seçeneklerinden yararlanmak , yeniden başlatmaları süresiz olarak ertelemekten kaçınmak ve eğer bir iş bilgisayarıysa, bu güncelleme pencerelerini yükün daha düşük olduğu zamanlara planlamaktır. Bir güncellemeden sonra sorunlar ortaya çıkarsa, Windows 11'i güvenli bir şekilde nasıl onaracağınızı bilmek faydalı olacaktır .
Her halükarda, şirketlerdeki bu ilk uygulama, evlerdeki güncellemelerin geleceği için de bir temel oluşturuyor: çok daha şeffaf, daha az kesintili ve yıllardır "canlı" yamalarla çalışan diğer sistemlerde görülenlere daha yakın bir model .
Linux, 0Patch ve diğer hızlı yama uygulamalarına dair örnekler
Hotpatch kavramı Windows dünyasında büyük bir heyecan yaratmış olsa da, yamaları anında uygulama fikri hiç de yeni değil . Aslında, Linux ekosisteminde on yıldan fazla süredir "canlı yama" olarak bilinen bir özellik mevcut ve bu özellik 2015 yılında yayınlanan 4.0 sürümünden beri çekirdeğin bir parçası.
Linux'ta bu sistem, sistem çalışırken çekirdek işlevlerini değiştirmenize , sunucuyu yeniden başlatmaya gerek kalmadan savunmasız sürümleri düzeltilmiş sürümlerle değiştirmenize olanak tanır. Özellikle veri merkezleri, bulut hizmetleri veya kesinti süresinin çok maliyetli olacağı kritik sistemler gibi profesyonel ortamlarda kullanışlıdır.
En önemli fark şu ki, Linux'ta da büyük ölçüde profesyonel ortamlara yönelik olmasına rağmen, dağıtımı destekliyorsa herhangi bir kullanıcı, ev bilgisayarında bile bu canlı yamaları etkinleştirebilir ve kullanabilir. Kurumsal bir ağın parçası olmaya veya belirli bir kurumsal lisansa sahip olmaya gerek yok; bu da birçok kişinin Microsoft'un daha cömert davranabileceği bir alan olarak belirttiği bir nokta.
Windows ekosistemi içinde, mevcut hotpatching'e benzer bir yaklaşım sunan 0Patch adlı ticari bir çözüm zaten vardı . Bu araç, sistemin yeniden başlatılmasına gerek kalmadan, hatta artık resmi olarak desteklenmeyen eski Windows ve Office sürümlerinde bile, hataları ve güvenlik açıklarını düzeltmek için mikro yamaların doğrudan RAM'e uygulanmasına olanak tanır.
Örneğin, 0Patch, Microsoft'un eski olarak değerlendirdiği sistemlerde belirli bir güvenlik seviyesini korumak için kullanılır ve bunu yıllık yaklaşık 25 dolarlık ücretli bir abonelikle yapar. Bu, daha modern platformlara geçmeden önce zaman kazanması gereken işletmeler veya yöneticiler için nispeten uygun bir maliyettir.
Tüm bunlar, hızlı yama uygulamasının olgun ve kanıtlanmış bir teknoloji olduğunu ve Microsoft'un hızlı yama uygulamasıyla ilgili vizyonunun, yeniden başlatmaları azaltma ve hizmet kesintilerini en aza indirme yönündeki daha geniş bir eğilime uyduğunu göstermektedir. Birçok kişiye göre tartışmalı olan nokta ise, başlangıçta nispeten sınırlı bir kullanıcı grubu için ayrılmış olmasıdır.
Windows 11 ve Windows 10'da güncellemeleri yapılandırma ve yönetme
Hotpatch kurumsal dünyada giderek daha yaygın hale gelirken, kullanıcılar ve yöneticiler geleneksel güncelleme yapılandırma araçlarına güvenmeye devam ediyor . Profesyonel ortamlarda bu, genellikle hangi Windows sürümünün dağıtılacağını ve daha yeni bir sürüme yükseltmenin ne zaman izin verileceğini kontrol etmeyi içerir.
Microsoft, özellik güncellemeleri için hedef sürüm belirleme konusunda çeşitli seçenekler sunar . Bu işlem, Grup İlkesi aracılığıyla, Microsoft Intune'daki özellik güncelleme profilleri üzerinden veya Windows Update for Business ile ilişkili Windows CSP'leri kullanılarak yapılabilir. Buradaki önemli nokta, sisteme "Bu belirli sürümde kalmak istiyorum" demek ve erken yükseltmeleri önlemektir.
Özellikle bireysel bilgisayarlarda veya küçük ortamlarda bunu yapmanın çok basit bir yolu, bu tercihleri doğrudan Windows Kayıt Defteri'nde tanımlamaktır . Örneğin, belirli bir Windows 11 sürümünü belirli bir süre için kilitlemek üzere ilgili WindowsUpdate dalı altında TargetReleaseVersion, TargetReleaseVersionInfo veya ProductVersion gibi girdiler oluşturulabilir.
Yönetici ayrıcalıklarına sahip bir komut isteminden, sisteme hangi sürümü (21H2, 22H2, vb.) hedeflemek istediğinizi belirten `reg add` komutlarını kullanarak bu anahtarları ekleyebilirsiniz. İstenen güncelleme tamamlandıktan sonra, desteklenmeyen bir sürümde süresiz olarak takılı kalmamak için bu anahtarları kaldırmanız önerilir. Sorunları gidermek için Güvenli Mod'da önyükleme yapmanız gerekiyorsa , bu seçenek hala geçerlidir.
Ayrıca , bir cihaz Windows Insider Programına kayıtlıysa , sürüm genel kullanıma sunulmadan önce önemli değişiklikler içeren önizleme sürümleri alabileceğini de belirtmek önemlidir . Bu programa artık katılmak istemiyorsanız, Ayarlar > Güncelleme ve Güvenlik > Windows Insider Programı bölümünden bilgisayarınızı programdan çıkarmanız ve bulunduğunuz kanala bağlı olarak Insider sürümlerini durdurma seçeneğini seçmeniz gerekir.
Desteklenmeyen bilgisayarlarda format atmadan Windows 11'e yükseltme
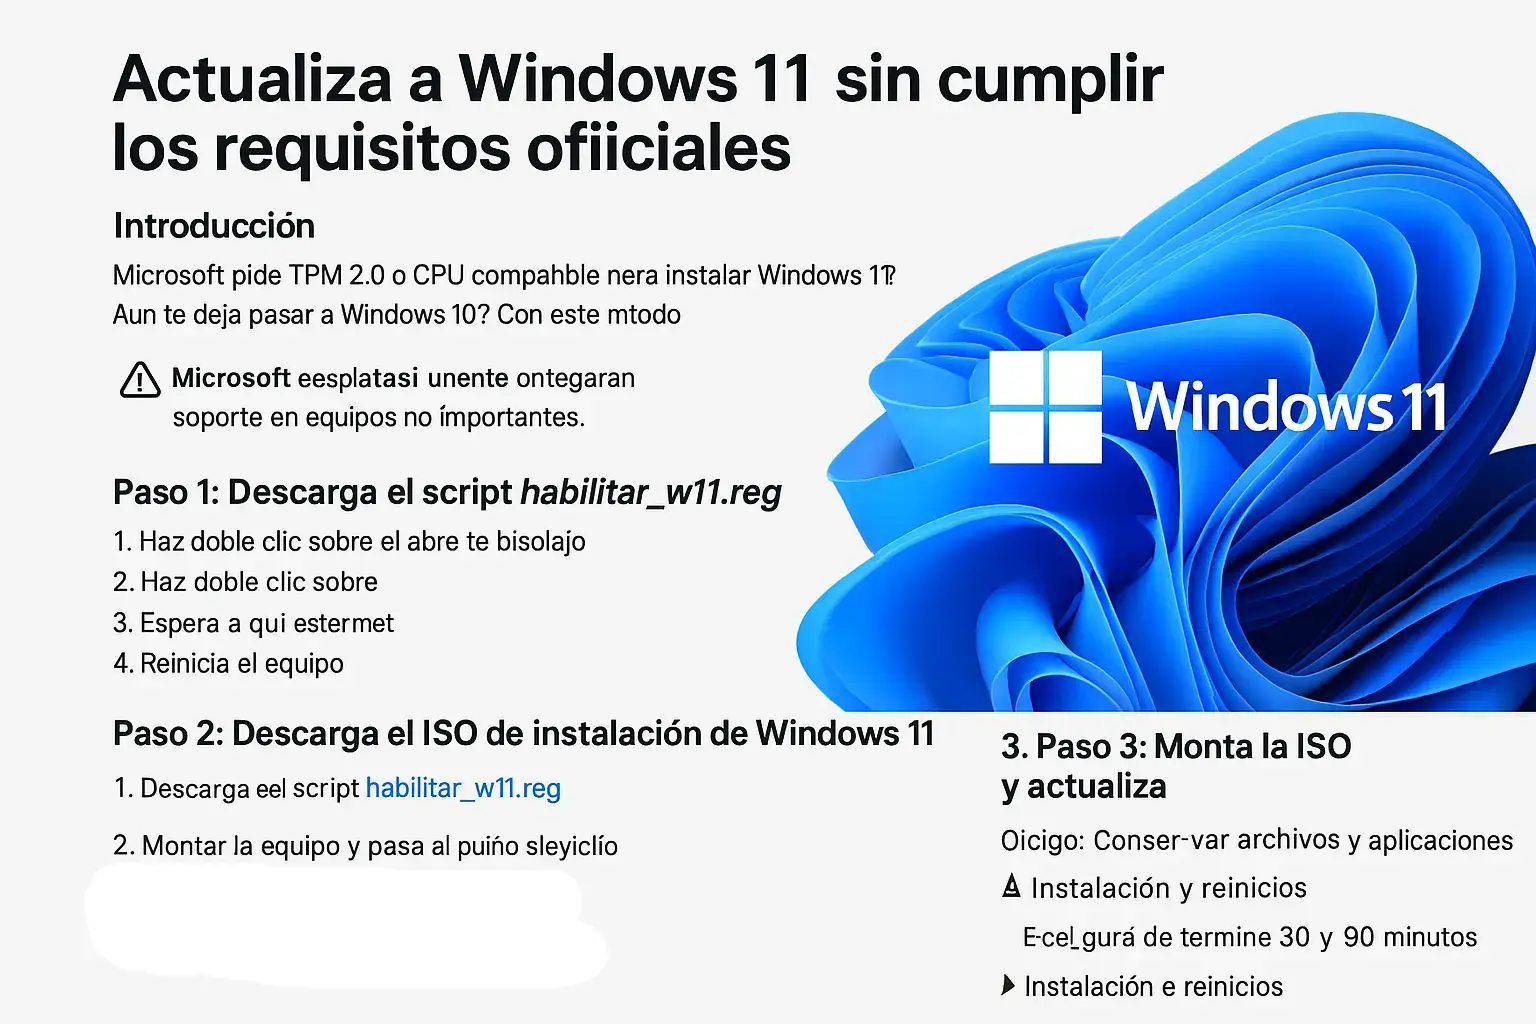
Windows güncellemeleriyle ilgili bir diğer çok yaygın senaryo, resmi gereksinimlerin tümünü karşılamamalarına rağmen Windows 10'dan Windows 11'e yükseltmek isteyen kullanıcılardır . Microsoft, standart kurulum için TPM 2.0, Güvenli Önyükleme ve desteklenen bir CPU gerektirir, ancak şirket tarafından belirli durumlarda format atmadan yükseltme yapmanın kabul edilen bir yöntemi vardır.
Bu yöntem , Windows 11 Kurulum Sihirbazı veya resmi ISO dosyasının kullanılmasını ve uyumluluk kontrollerini gevşeten küçük bir kayıt defteri değişikliğini içerir. Devam etmeden önce, önemli dosyalarınızı yedeklemeniz çok önemlidir, çünkü bu yapılandırma Microsoft tarafından kritik ortamlar için önerilmemektedir ve gelecekteki destek tam olarak garanti edilmemektedir.
Bu işlem genellikle üç ana adımdan oluşur: Birincisi, gerekli kayıt defteri anahtarını hazırlamak (örneğin, bunu otomatik olarak oluşturan bir .reg dosyası kullanarak); ikincisi, istenen 64 bit sürüm için Windows 11 ISO dosyasını resmi Microsoft web sitesinden indirmek; ve son olarak, ISO dosyasını bağlamak ve setup.exe dosyasını çalıştırarak dosyalarınızı ve uygulamalarınızı saklamayı seçmek. Ayrıca , farklı senaryolarda Windows 11'e yükseltme kılavuzumuza da başvurabilirsiniz .
Kurulum sırasında, sihirbaz cihazın donanım gereksinimlerini karşılamadığı konusunda uyarı verecek, ancak uygulanan kayıt defteri anahtarı sayesinde devam etmenize izin verecektir . Bilgisayar birkaç kez yeniden başlatılacak ve tamamlandığında, kullanıcı sürücüyü biçimlendirmeden ve prensip olarak hem etkinleştirmeyi hem de kişisel verileri koruyarak sistemini Windows 11'e güncellemiş olacaktır.
Güncelleme tamamlandıktan sonra, hedef sürümü zorlayan belirli kayıt defteri anahtarlarını kaldırmanız ve Windows Update'te her şeyin doğru çalıştığını doğrulamanız önerilir . Bu bilgisayarlar pratikte güvenlik ve özellik güncellemeleri almaya devam etse de, Microsoft gelecekte bunları durdurma hakkını saklı tutar.
Devam eden bakım açısından, tüm yamalar kaldırılana kadar Windows Update'i çalıştırmak, Ayarlar > Sistem > Etkinleştirme bölümünden etkinleştirme durumunu kontrol etmek ve daha sonra sorunlu değişiklikleri geri almanız gerekmesi durumunda bir geri yükleme noktası oluşturmak iyi bir fikirdir.
Bu durum oldukça ilginç bir senaryo yaratıyor: Gereksinimleri tam olarak karşılamadan bile Windows 11'e yükseltilebilen sistemlerimiz var , ancak aynı zamanda kurumsal düzeyde hızlı yama güncellemesinden de yararlanamıyorlar. Öte yandan, kurumsal lisanslara sahip şirketler, son derece kontrollü bir donanım ve yönetim çerçevesi içinde çok gelişmiş hızlı yama güncellemesinden faydalanıyorlar.

Microsoft'un Windows 11'deki hotpatch özelliğiyle kaydettiği ilerleme, güncellemelerin herkes için çok daha şeffaf ve daha az kesintiye yol açacağı bir geleceğe açıkça işaret ediyor . Şimdilik en büyük faydalanıcılar, hotpatch güncellemelerinin yeniden başlatmaları yılda sadece birkaç defaya indirdiği Enterprise, Intune ve Autopatch kullanan işletmelerdir. Geri kalan kullanıcılar ise zamanlama seçenekleri, sürümleri kilitlemek için kayıt defteri anahtarları ve tam uyumlu olmayan makinelere Windows 11 yükleme yöntemleri arasında klasik yeniden başlatmalarla uğraşmaya devam ediyor ve bu bellek içi yama modelinin sonunda ev kullanıcılarına da ulaşmasını bekliyor.
Indeks
- 1 Windows 11'de hotpatch nedir ve neden bu kadar önemlidir?
- 2 Windows 11'de hızlı yama (hot patching) nasıl çalışır?
- 3 Bilgisayarınızı yeniden başlatmadan Windows 11'i güncellemenin pratik avantajları
- 4 Windows 11'de hotpatch'i kimler kullanabilir ve gereksinimler nelerdir?
- 5 Windows Autopatch ve Intune: İşletmelerde kilit bileşenler
- 6 Windows 11'de takvim ve hotpatch kullanılabilirliği
- 7 Bu durum Windows 11 ev kullanıcıları için ne anlama geliyor?
- 8 Linux, 0Patch ve diğer hızlı yama uygulamalarına dair örnekler
- 9 Windows 11 ve Windows 10'da güncellemeleri yapılandırma ve yönetme
- 10 Desteklenmeyen bilgisayarlarda format atmadan Windows 11'e yükseltme