- BitLocker crittografa interi dischi e rafforza l'integrità di avvio con TPM e Secure Boot.
- Requisiti: edizioni Pro/Enterprise/Education, TPM 1.2+, partizioni idonee e firmware UEFI/BIOS compatibile.
- Differenze con la crittografia del dispositivo: attivazione automatica, requisiti HSTI/Modern Standby e copia della chiave su Entra ID/AD.
- Gestione e ripristino su larga scala con AD, GPO, MDM e integrazione con suite di sicurezza aziendali.
Se lavorate con dati sensibili su un computer portatile o fisso, la crittografia non è più un'opzione: è una necessità. BitLocker è la soluzione nativa di Microsoft per crittografare il disco rigido e proteggere le informazioni da smarrimento, furto o rimozione del computer. Più di un semplice lucchetto, si connette al processo di avvio del sistema e all'hardware per impedire l'accesso non autorizzato, anche se qualcuno tenta di leggere il disco da un altro computer.
Negli ultimi anni, il lavoro da remoto, la mobilità e l'utilizzo di dispositivi esterni sono aumentati. Ciò accresce il rischio di esposizione dei dati in caso di smarrimento o furto di un dispositivo . BitLocker affronta questo problema crittografando interi volumi con AES e integrandosi con il chip TPM, le policy aziendali, Active Directory e i servizi cloud di Microsoft per proteggere le chiavi di ripristino e applicare controlli centralizzati.
Che cos'è BitLocker e quali problemi risolve?
BitLocker è una tecnologia di crittografia completa del disco (FDE) integrata in Windows che protegge i dati a riposo. Quando è abilitato, tutto il contenuto di un'unità (di sistema o dati) viene memorizzato crittografato; senza la chiave o un metodo di protezione valido, i file rimangono illeggibili. È stato progettato per mitigare minacce come il furto di computer, la rimozione del disco o gli attacchi offline che tentano di leggere direttamente i dati memorizzati.
Funziona con algoritmi AES a 128 o 256 bit e con modalità operative moderne come XTS-AES (consigliato da Microsoft nelle versioni attuali) e, per compatibilità, AES-CBC in alcuni scenari legacy. La Volume Master Key (VMK) è protetta da misure di sicurezza quali TPM, PIN, password o chiavi di avvio USB e viene rilasciata solo se l'ambiente di avvio supera i controlli di integrità.
Per garantire la massima protezione, BitLocker si affida al Trusted Platform Module (TPM ). Questo chip verifica che la catena di avvio (UEFI/BIOS, boot manager, file critici) non sia stata alterata. Se qualcosa cambia (ad esempio, un firmware modificato), il dispositivo può richiedere la chiave di ripristino prima di consentire l'avvio. La crittografia è possibile anche senza TPM, ma in questo caso si perde il controllo di integrità pre-avvio e si richiede una chiavetta USB avviabile o una password (quest'ultima è sconsigliata perché vulnerabile agli attacchi di forza bruta in assenza di un blocco).
È importante distinguere BitLocker dalla funzionalità di crittografia del dispositivo presente in alcune configurazioni hardware. Mentre BitLocker standard offre controlli e opzioni avanzate, la crittografia del dispositivo mira ad attivare automaticamente la protezione sui sistemi compatibili (HSTI/Modern Standby, senza porte DMA esterne accessibili), concentrandosi sull'unità di sistema e su configurazioni fisse, senza gestire dispositivi USB esterni.
In pratica, con BitLocker configurato correttamente, un laptop rubato diventa un guscio inutilizzabile : il ladro può formattarlo, ma non sarà in grado di leggere i dati. Questo passo avanti in termini di sicurezza è fondamentale per conformarsi alle normative (GDPR, HIPAA, ecc.) e prevenire violazioni dei dati, sanzioni e perdita di fiducia.
Requisiti, edizioni e differenze con la "crittografia del dispositivo"
Affinché BitLocker funzioni al meglio, sia l'hardware che il firmware sono importanti. Il punto di partenza è un TPM 1.2 o superiore (idealmente TPM 2.0) . Sui dispositivi con TPM 2.0, la modalità legacy (CSM) non è supportata; è necessario avviare il sistema in modalità UEFI ed è consigliabile abilitare Secure Boot per rafforzare la catena di fiducia.
Il firmware UEFI/BIOS deve soddisfare le specifiche del Trusted Computing Group (TCG) ed essere in grado di leggere le unità USB durante il pre-avvio (classe di archiviazione di massa) per gli scenari con chiavi di avvio. Inoltre, il disco deve avere una partizione di sistema separata dal volume del sistema operativo: non crittografata, circa 350 MB consigliati (FAT32 in UEFI, NTFS in BIOS), lasciando spazio libero dopo l'attivazione di BitLocker. L'unità del sistema operativo verrà formattata in NTFS.
Per quanto riguarda le edizioni, BitLocker è supportato in Windows Pro, Enterprise, Pro Education/SE e Education (Windows 10/11); anche in Windows 7 Enterprise/Ultimate e Windows Server (2016/2019/2022, tra gli altri). La disponibilità e i diritti di attivazione dipendono dalla licenza: Windows Pro/Pro Education/SE, Enterprise E3/E5 e Education A3/A5 concedono le autorizzazioni corrispondenti.
Per quanto riguarda la crittografia del dispositivo : è presente sui dispositivi che superano le convalide HSTI/Modern Standby e non espongono porte DMA esterne. Viene inizializzata dopo l'OOBE con una chiave in chiaro in stato sospeso fino alla creazione del protettore TPM e al backup della chiave di ripristino. Se il dispositivo è aggiunto a un ID Microsoft Entra (precedentemente Azure AD) o a un dominio AD DS , il backup viene eseguito automaticamente e la chiave in chiaro viene quindi ritirata. Sui computer personali, l'accesso con un account Microsoft con privilegi di amministratore attiva il backup della chiave nell'account e l'attivazione del protettore TPM. I dispositivi con soli account locali possono essere tecnicamente crittografati, ma non dispongono di protezione e gestione adeguate.
Il tuo hardware è compatibile con la crittografia del dispositivo? msinfo32.exe (Informazioni di sistema) lo indica nel campo "Compatibilità crittografia dispositivo". Se inizialmente non era compatibile, modifiche come l'attivazione di Secure Boot possono renderla tale e causare l'attivazione automatica di BitLocker.
Negli ambienti in cui la crittografia automatica dei dispositivi non è un problema, è possibile impedirlo con il Registro:
| Percorso | Nome | Modello | valore |
|---|---|---|---|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\BitLocker |
PreventDeviceEncryption |
REG_DWORD | 0x1 |
Questa chiave impedisce l'attivazione senza intervento , aprendo la strada a un'implementazione controllata dal reparto IT.
Che dire delle unità rimovibili ? Windows include BitLocker To Go, che crittografa le unità flash USB e i dischi rigidi esterni. Il supporto di gestione può variare a seconda della console (ad esempio, alcune soluzioni di sicurezza potrebbero limitare o non gestire questo scenario), ma a livello di Windows la funzionalità è presente e ampiamente utilizzata nelle organizzazioni.
Attivazione, gestione, ripristino e sicurezza pratica
La configurazione di base si effettua direttamente da Windows: Pannello di controllo > Sistema e sicurezza > Crittografia unità BitLocker , oppure cercando "Gestisci BitLocker" nel menu Start. Sui computer che supportano la "crittografia del dispositivo" (inclusa la versione Home), troverai la stessa sezione in Impostazioni. Accedi con un account amministratore e segui la procedura guidata per scegliere i dispositivi di protezione e salvare la chiave di ripristino.
I passaggi tipici per abilitare BitLocker sull'unità di sistema sono: scegliere un metodo di protezione (solo TPM, TPM+PIN consigliato , password o chiave di avvio), decidere l'ambito di crittografia ( solo lo spazio utilizzato per i nuovi computer o l'intera unità se contiene già dati) e selezionare la modalità di crittografia (nuova per unità fisse o compatibile se si sposta l'unità tra computer). Durante la crittografia, è possibile utilizzare il computer ; il processo viene eseguito in background.
Se preferisci la riga di comando, BitLocker è gestito con gestire-bde (prompt dei comandi privilegiato):
manage-bde -on C: -rp -rk E:\ genera e salva una chiave di recupero in E:. È possibile aggiungere una password/PIN con manage-bde -protectors -add C: -pw o -TPMAndPINe controlla lo stato con manage-bde -statusPer disabilitare e decrittografare: manage-bde -off C:. Ricordatevi di conservare le chiavi in un luogo sicuro. e non crittografato.
Gli ambienti aziendali richiedono una governance del ciclo di vita: oggetti Criteri di gruppo (GPO) per imporre sicurezza e crittografia, Active Directory/Entra ID per proteggere le chiavi e persino la gestione dei dispositivi mobili (MDM ) (come Microsoft Intune) per applicare i criteri sui laptop al di fuori della rete. La copia delle chiavi in Active Directory/Entra ID facilita il ripristino e il controllo dello stato di crittografia per ciascun dispositivo.
Alcune suite di sicurezza aggiungono un livello di gestione a BitLocker. Ad esempio, con determinate soluzioni aziendali, le chiavi master possono essere inviate alla console per il ripristino. Tuttavia, se un utente ha precedentemente crittografato l'unità autonomamente, tale chiave potrebbe non essere presente nella piattaforma di gestione. In tal caso, si consiglia generalmente di decrittografare e crittografare nuovamente l'unità utilizzando i criteri della console e di disabilitare i criteri BitLocker duplicati negli Oggetti Criteri di gruppo (GPO) per evitare conflitti durante la crittografia.
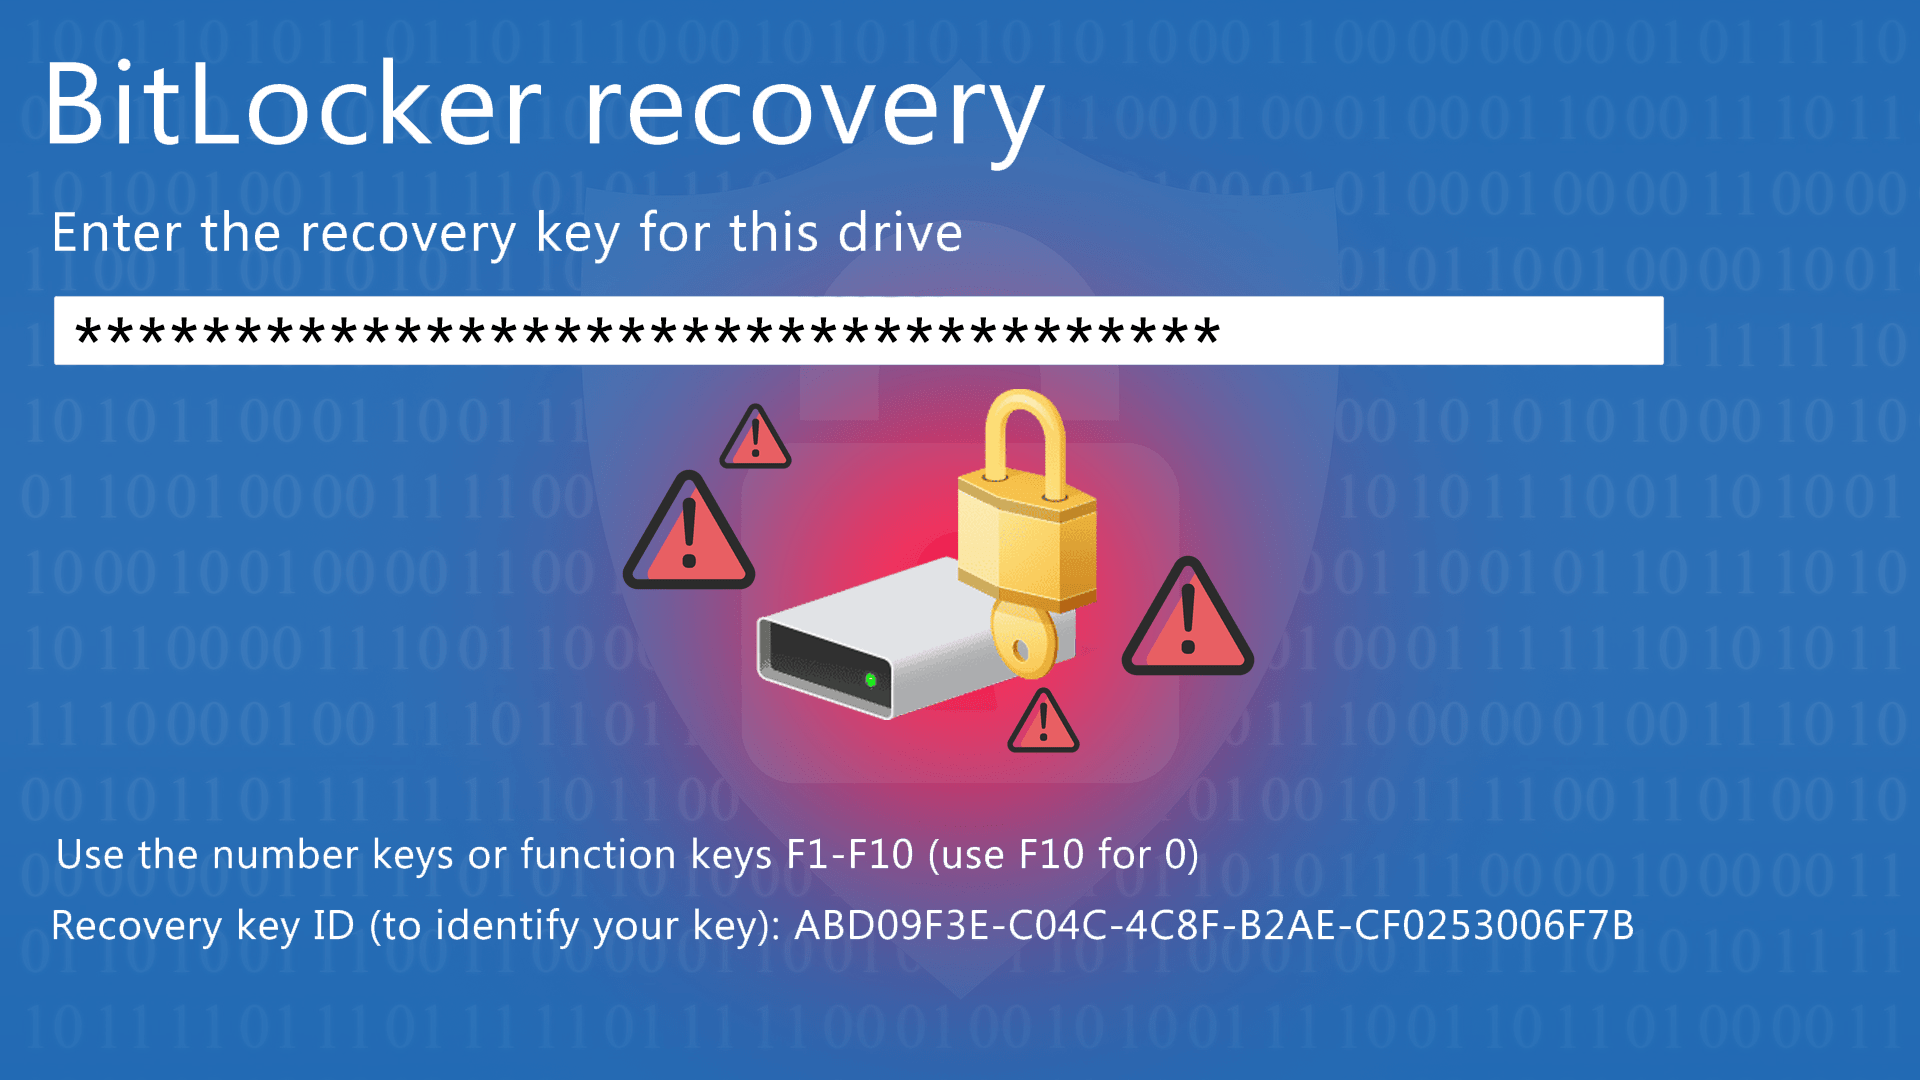
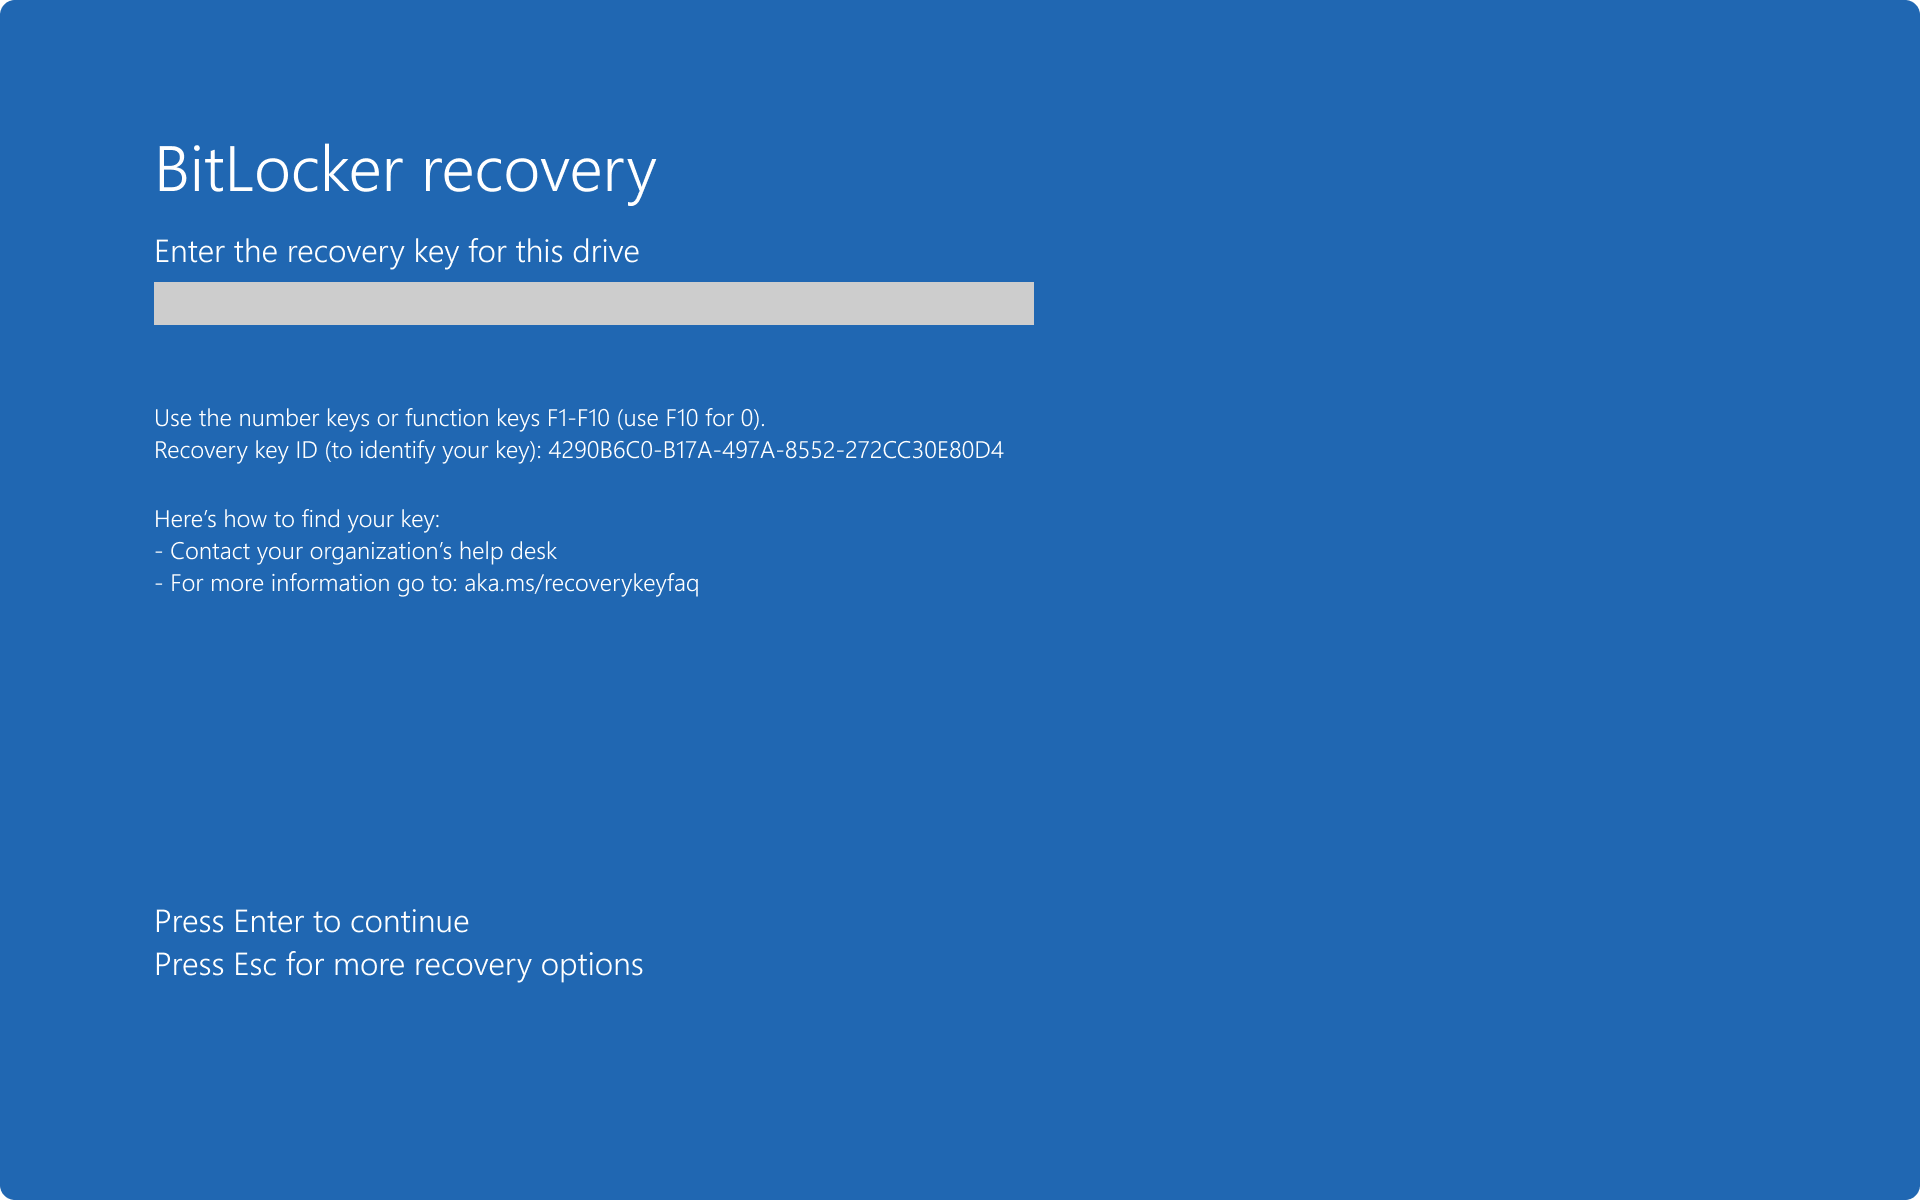
Una domanda frequente: "Oggi il mio computer mi ha improvvisamente chiesto la chiave di ripristino . Il mio sistema è stato compromesso?" Di solito no. Aggiornamenti del firmware/UEFI, modifiche al Secure Boot, modifiche hardware o determinati driver possono alterare le misurazioni del TPM e attivare la richiesta. Inserisci la chiave, accedi e, se l'evento coincide con una modifica recente, non ci sono indicazioni di intrusione. Se non ricordi dove l'hai salvata, controlla il tuo account Microsoft/ID di accesso/AD DS o eventuali stampe/file .txt/.bek che potresti aver generato.
In termini di sicurezza, BitLocker è robusto se configurato correttamente. Ecco le migliori pratiche essenziali :
- Applica TPM + PIN all'inizio per rafforzare il fattore possesso (TPM) con la conoscenza (PIN).
- permettere Secure Boot per prevenire bootloader dannosi.
- Proteggere e controllare il custodia delle chiavi di recupero (AD/Inserisci ID e accesso limitato).
- Configurare il blocco della sessione e la modalità di ibernazione sicura per ridurre al minimo le finestre di opportunità.
Nessun sistema è infallibile ed è saggio essere consapevoli delle vulnerabilità teoriche e pratiche: attacchi di avvio in ambienti privi di Secure Boot, avvio a freddo (rimozione/lettura della RAM immediatamente dopo lo spegnimento) o il classico problema del "post-it" con il tasto di ripristino. Con disciplina operativa e controlli del firmware , questi rischi sono ridotti al minimo.
BitLocker presenta anche alcune considerazioni d'uso: non tutte le edizioni di Windows lo includono (ad esempio, Windows 10 Home richiede metodi alternativi o la crittografia del dispositivo, se supportata) e sui computer sprovvisti di TPM è necessario affidarsi a unità USB avviabili o password (che sono più vulnerabili). Modifiche hardware significative o determinati aggiornamenti potrebbero richiedere ulteriori passaggi di sblocco. Le prestazioni, tuttavia, sono ottimizzate e l'impatto è generalmente minimo sull'hardware moderno.
Per le unità rimovibili, BitLocker To Go consente di proteggere unità flash USB e dischi rigidi esterni, ideali per i dati in mobilità. A seconda degli strumenti di terze parti implementati nella tua organizzazione, la gestione di questi supporti potrebbe essere limitata ; consulta le tue policy IT prima di standardizzarne l'utilizzo.
Nelle implementazioni legacy, i requisiti di partizionamento e preparazione non devono essere trascurati. L'unità di sistema (di avvio) deve rimanere non crittografata e separata dall'unità del sistema operativo. Nelle moderne installazioni di Windows, questa configurazione viene creata automaticamente, ma negli scenari legacy è possibile utilizzare BitLocker Drive Preparation Tool o diskpart per ridimensionare e creare la partizione appropriata. Il volume è considerato sicuro solo quando è completamente crittografato e protetto ed è attivo.
Per quanto riguarda la compatibilità con i sistemi operativi: Windows 11/10 Pro, Enterprise ed Education supportano BitLocker; anche Windows 8.1 Pro/Enterprise lo supporta, e in Windows 7 è disponibile nelle versioni Enterprise/Ultimate. Nel mondo server, è presente a partire da Windows Server 2008 e versioni successive . Se stai valutando la crittografia multipiattaforma (Linux/Windows) o un software open source rigorosamente verificato, alternative come VeraCrypt potrebbero essere più adatte in alcuni casi.
Se gestisci flotte, una strategia completa include:
- GPO Per forzare la crittografia all'adesione al dominio, scegliere l'algoritmo (ad esempio, XTS-AES 256) e richiedere TPM+PIN.
- AD DS/Inserisci ID come archivio di chiavi di ripristino e per la segnalazione di conformità.
- MDM (ad esempio, Intune) per i computer che si connettono raramente alla VPN aziendale.
- Integrazione con strumenti di sicurezza che consentono di bloccare, inventariare e rispondere a smarrimenti/furti, combinando BitLocker (protegge i dati) con funzioni di localizzazione o blocco remoto (protegge il dispositivo).
Una nota utile: BitLocker non implementa il Single Sign-On pre-avvio. Dopo aver completato l'autenticazione iniziale (TPM/PIN/chiave), l'utente accede a Windows normalmente. Questo è in linea con l'obiettivo di proteggere l'ambiente prima del caricamento del sistema.
Domande chiave, errori comuni e casi reali
Quando dovresti usare BitLocker? Ogni volta che il tuo computer memorizza informazioni che non vuoi che vengano divulgate : dai dati personali (documenti d'identità, buste paga, registri finanziari) ai documenti dei clienti, progetti, contratti o proprietà intellettuale. Per i professionisti che viaggiano o lavorano in bar, spazi di coworking e aeroporti, è una vera e propria ancora di salvezza in caso di furto.
È complicato per gli utenti finali? Non particolarmente . L'interfaccia ti guida nella scelta delle protezioni e nel backup della chiave. Il punto cruciale è la conservazione sicura della chiave di ripristino . Se il tuo dispositivo è associato a un ID Entra o a un dominio, probabilmente è già stato eseguito il backup; se si tratta di un computer personale, salvalo nel tuo account Microsoft e, se lo desideri, stampane una copia. Evita di memorizzarlo direttamente sul computer crittografato.
Perché a volte viene richiesta la password dopo l'accensione del computer? Questo di solito accade in seguito a modifiche del firmware/del boot, all'attivazione di Secure Boot, agli aggiornamenti del TPM o alla sostituzione di componenti hardware . BitLocker rileva un'anomalia ed entra in modalità di ripristino. Inserisci la password e, se tutto è a posto, non verrà più richiesta a meno che non vengano apportate ulteriori modifiche.
BitLocker influisce sulle prestazioni? Sui sistemi moderni, l'impatto è minimo , soprattutto se l'hardware supporta l'accelerazione AES (istruzioni specifiche del processore). La scelta di AES 128 può fornire un incremento delle prestazioni; AES 256 offre una maggiore sicurezza crittografica in ambienti regolamentati.
Cosa succede senza TPM? È possibile configurare una password o una chiave di avvio su un'unità USB , ma si perderà la convalida dell'integrità pre-avvio. Inoltre, una password senza una policy di blocco è più vulnerabile agli attacchi di forza bruta . Se possibile, optate per TPM 2.0 + UEFI + Secure Boot.
Cosa fare se si desidera crittografare un'unità USB per trasferire dati? Utilizzare BitLocker To Go . Ricordarsi di coordinarsi con il reparto IT se l'azienda utilizza piattaforme di sicurezza che impongono policy specifiche sui supporti rimovibili (ad esempio, richiedendo una password complessa o negando l'utilizzo di unità non approvate).
Nota legale e di conformità: con i dispositivi crittografati, un furto potrebbe rimanere un incidente hardware e non una violazione dei dati da segnalare, a seconda del quadro normativo e dell'analisi dei rischi. In altre parole, la crittografia è una misura di mitigazione cruciale per il GDPR e altre normative, sebbene non sostituisca i backup, il controllo degli accessi, la registrazione degli eventi o la gestione delle vulnerabilità.
Infine, se si integra BitLocker con soluzioni endpoint aziendali, è importante evitare la sovrapposizione di criteri (GPO e console di sicurezza) che potrebbero causare errori di crittografia. Se un computer è stato crittografato localmente e la piattaforma non dispone della chiave, è necessario decrittografarlo e crittografarlo nuovamente utilizzando i criteri ufficiali. La coerenza dei criteri semplifica l'assistenza e il ripristino.
Adottare BitLocker in modo oculato – con TPM + PIN, avvio protetto, password sicure e policy coerenti – fa la differenza tra perdere un dispositivo e perdere anche i propri dati . Nella vita di tutti i giorni, difficilmente ve ne accorgerete, ma quando qualcosa va storto, sarete grati di avere i vostri dati crittografati, le vostre password sotto controllo e la certezza che, anche se l'hardware dovesse scomparire, i vostri documenti rimarranno al sicuro.