- UEFI to nowoczesna wersja BIOS-u, zapewniająca większe bezpieczeństwo, obsługę dużych dysków i lepszy interfejs.
- BIOS+MBR i UEFI+GPT to praktycznie nierozłączne pary, a mieszanie trybów zwykle powoduje, że system nie uruchamia się.
- Funkcja Secure Boot jest częścią UEFI i ogranicza systemy, które mogą się uruchomić. Poprawna konfiguracja zwiększa bezpieczeństwo.
- Przed uaktualnieniem sprzętu, ponowną instalacją lub klonowaniem dysków kluczowe jest ustalenie, czy system Windows korzysta z systemu BIOS czy UEFI.
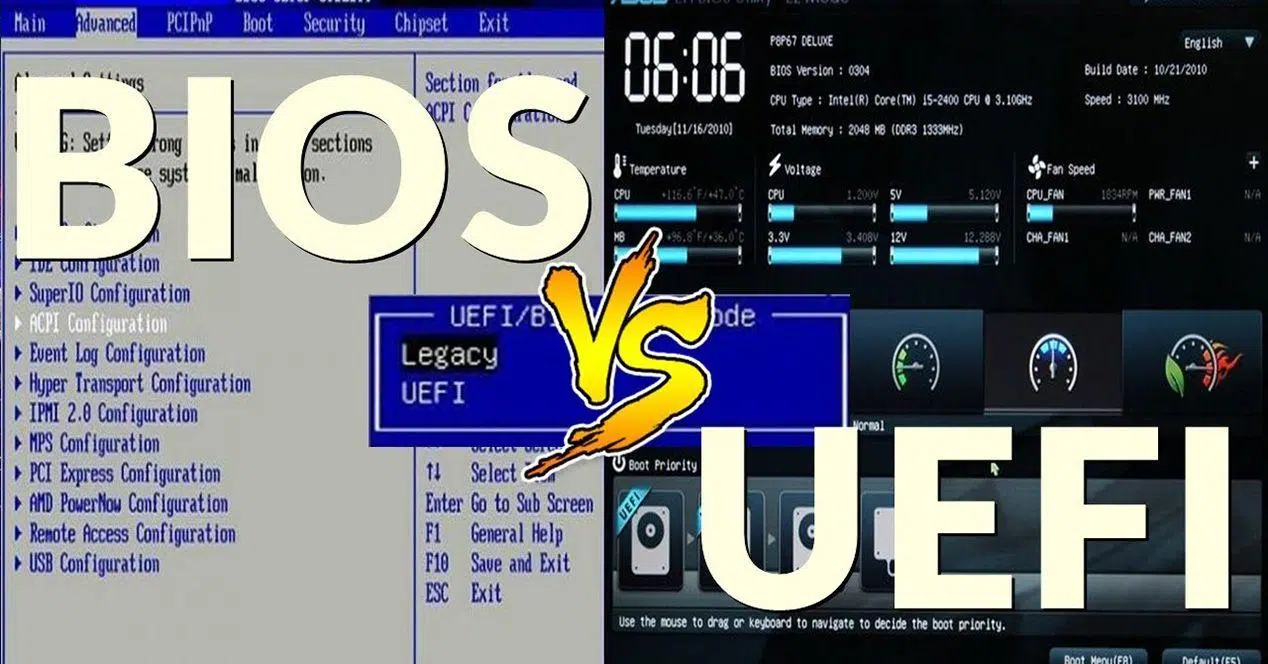
Kiedy włączamy komputer i wszystko wydaje się uruchamiać jak za dotknięciem czarodziejskiej różdżki, w tle działa bardzo niskopoziomowy program. Tym początkowym „mózgiem” może być klasyczny BIOS lub jego współczesny zamiennik, UEFI . Oba są często nazywane potocznie BIOS-em, ale to nie to samo i ważne jest, aby je rozróżniać, aby uniknąć niespodzianek podczas instalacji systemów operacyjnych lub wymiany dysków twardych.
UEFI zastąpił BIOS, z którego korzystaliśmy od końca lat 70. XX wieku. Pełni on tę samą podstawową funkcję – inicjalizuje sprzęt i uruchamia system operacyjny – ale dodaje wiele ulepszeń: interfejs graficzny, zwiększone bezpieczeństwo, obsługę bardzo dużych dysków i bardziej elastyczne zarządzanie partycjami . Sposób uruchamiania komputera decyduje jednak o tym, które systemy operacyjne można zainstalować i jak partycjonować dysk , dlatego warto go dokładnie zrozumieć.
Czym jest oprogramowanie sprzętowe, BIOS i UEFI?
Zanim przejdziemy do porównań, warto wyjaśnić podstawową koncepcję: zarówno BIOS, jak i UEFI to oprogramowanie sprzętowe (firmware ). To program zapisany w specjalnej pamięci płyty głównej, który bezpośrednio steruje obwodami elektronicznymi komputera, zanim system operacyjny przejmie kontrolę.
Oprogramowanie sprzętowe uruchamia się natychmiast po naciśnięciu przycisku zasilania. Inicjuje ono i sprawdza pamięć RAM, procesor, kartę graficzną, dyski twarde i podstawowe urządzenia peryferyjne . Po sprawdzeniu, czy wszystko jest w porządku, lokalizuje urządzenie, które powinno się uruchomić (dysk twardy, USB, sieć itp.) i ładuje system operacyjny z tego urządzenia.
Czym jest BIOS (podstawowy system wejścia/wyjścia)
Klasyczny BIOS pojawił się w latach 70. i 80. XX wieku, a jego akronim oznacza Basic Input/Output System (Bazowy System Wejścia/Wyjścia) . Przez dekady był to standard rozruchowy dla praktycznie wszystkich kompatybilnych komputerów PC . Kod BIOS-u jest 16-bitowy i został zaprojektowany dla bardzo ograniczonej liczby urządzeń w porównaniu z dzisiejszymi standardami.
Po włączeniu komputera z tradycyjnym systemem BIOS pierwszą czynnością jest test POST (Power-On Self Test): BIOS przeprowadza serię kontroli sprzętu, sprawdzając pamięć, dyski, procesor, wentylatory, temperaturę itp. Jeśli wszystko jest w porządku, sprawdza tabelę partycji w stylu MBR, identyfikuje sektor rozruchowy dysku i uruchamia go, aby załadować system operacyjny.
Interfejs konfiguracyjny tradycyjnego BIOS-u jest łatwo rozpoznawalny: ekran z niebieskim lub czarnym tłem, wyglądem przypominającym system MS-DOS i nawigacją za pomocą samej klawiatury . Z poziomu tego menu można zmienić kolejność rozruchu , włączyć lub wyłączyć urządzenia, dostosować profile zasilania oraz zmodyfikować parametry procesora i pamięci.
Przez wiele lat to było więcej niż wystarczające, ale BIOS przestał spełniać swoje zadanie wraz z pojawieniem się bardzo dużych dysków twardych, rozbudowanych systemów 64-bitowych i nowych wymogów bezpieczeństwa . Tu właśnie pojawia się UEFI.
Czym jest UEFI (Unified Extensible Firmware Interface)?
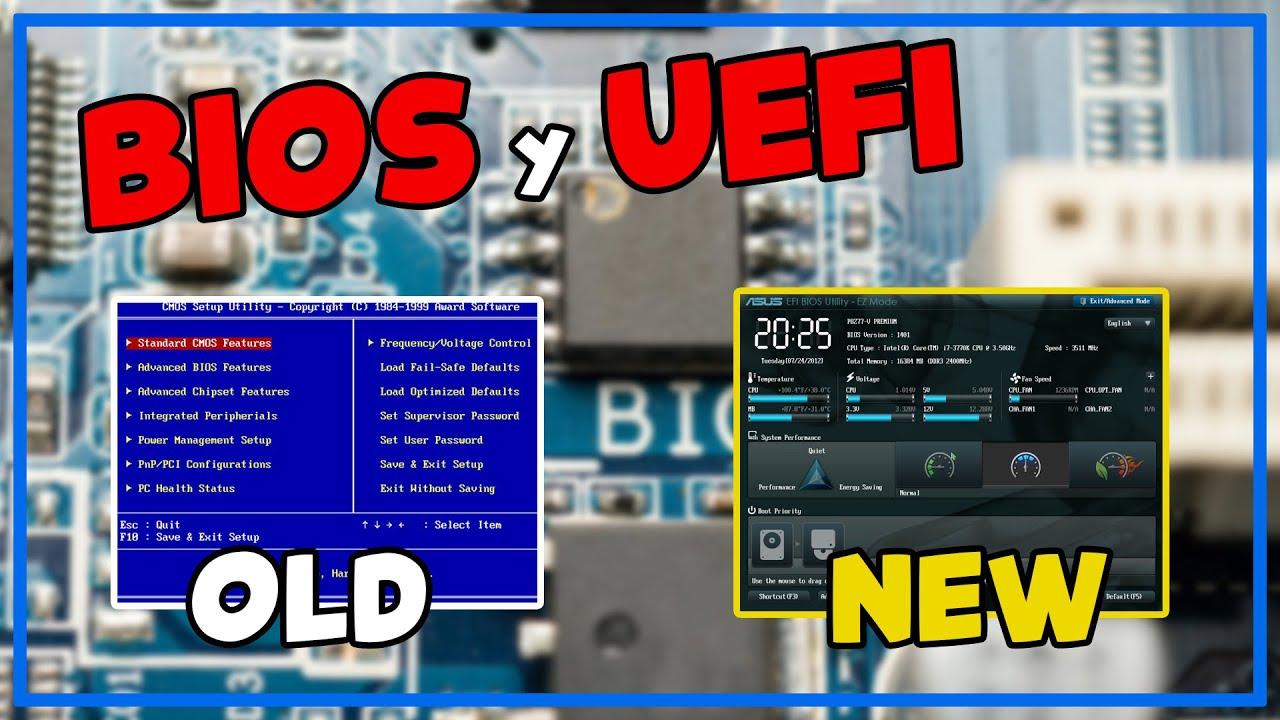
UEFI to bezpośrednia ewolucja BIOS-u, a jego akronim oznacza Unified Extensible Firmware Interface (Uniwersalny Rozszerzalny Interfejs Oprogramowania Firmware) . Powstał jako standard początkowo opracowany przez firmę Intel, a następnie sformalizowany przez UEFI Forum w 2002 roku . W jego rozwój zaangażowane były między innymi firmy takie jak AMD, Apple, Dell, Lenovo i Microsoft.
Cel UEFI jest jasny: zastąpić BIOS, zapewniając znacznie bardziej elastyczne i bezpieczne środowisko, zdolne do obsługi nowoczesnego sprzętu . Oprogramowanie układowe UEFI jest napisane w języku C, działa w 32 lub 64 bitach i może być przechowywane w dowolnej pamięci nieulotnej, a nie tylko w typowym, klasycznym układzie CMOS.
W praktyce UEFI wykonuje te same podstawowe funkcje co BIOS : inicjuje sprzęt, weryfikuje poprawność działania, identyfikuje urządzenie rozruchowe i uruchamia system operacyjny. Różnica polega na tym, że dodaje warstwę dodatkowych usług: własnego menedżera rozruchu, natywną obsługę sieci, możliwość ładowania narzędzi innych firm, bezpieczny rozruch, obsługę dysków z partycjami GPT i wiele innych.
Wizualnie zmiana jest oczywista. Interfejsy UEFI zazwyczaj oferują graficzne menu z ikonami, obsługę myszy, wiele języków, a nawet animacje i dźwięk . Niektóre płyty główne umożliwiają nawet podgląd w czasie rzeczywistym informacji o temperaturach, napięciach i krzywych pracy wentylatorów, a także integrację niewielkich narzędzi diagnostycznych.
Widoczne różnice między BIOS-em a UEFI
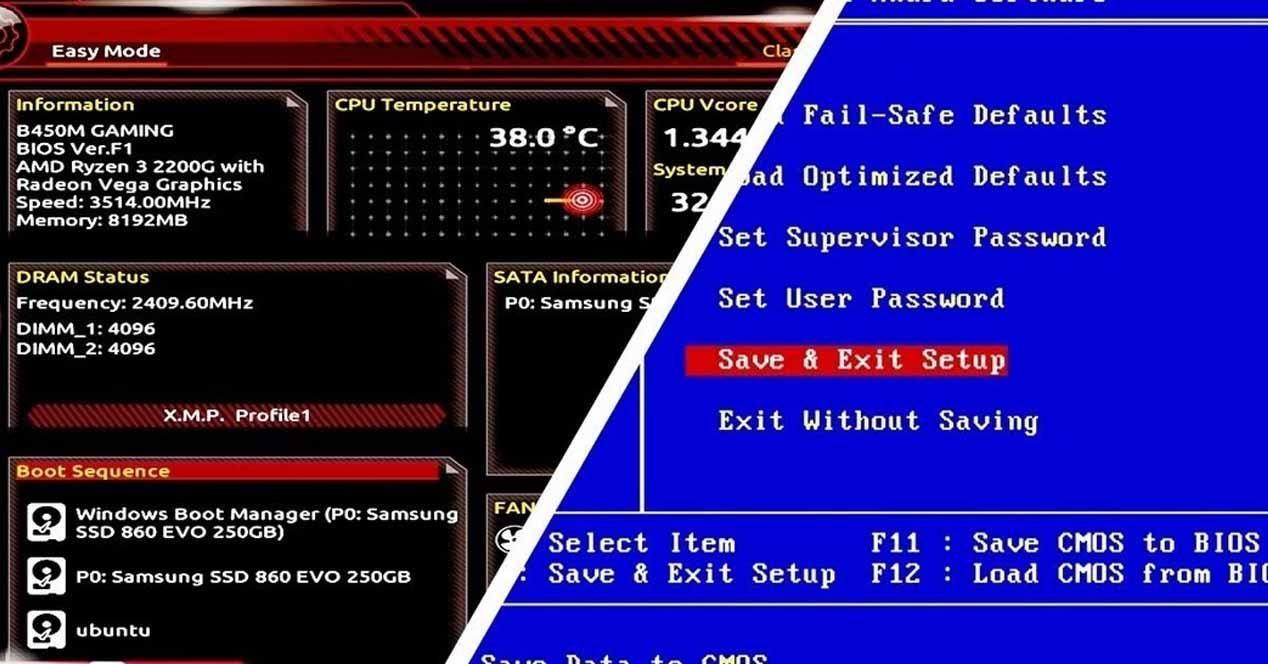
Jeśli zauważyłeś, że „do BIOS-u wchodzisz” poprzez naciśnięcie klawisza podczas uruchamiania komputera, może się wydawać, że wszystko jest takie samo, ale pomiędzy klasycznym BIOS-em a oprogramowaniem układowym UEFI zachodzą dość znaczące różnice , zarówno w tym, co widzisz, jak i w tym, co dzieje się pod spodem.
Najbardziej oczywistą różnicą jest wygląd. Tradycyjny BIOS prezentuje spartańskie, tekstowe środowisko sterowane wyłącznie za pomocą klawiatury . UEFI z kolei oferuje interfejs graficzny bardzo podobny do lekkiego systemu operacyjnego, z obsługą myszy i, w wielu przypadkach, z ekranami „podstawowymi” dla początkujących użytkowników i ekranami „zaawansowanymi” dla tych, którzy chcą mieć bardziej precyzyjną kontrolę.
Kolejną kluczową różnicą jest łączność. UEFI może samodzielnie łączyć się z internetem w celu aktualizacji oprogramowania sprzętowego lub dostępu do usług sieciowych, nawet bez uruchamiania systemu operacyjnego. Otwiera to drzwi do zdalnych narzędzi konserwacyjnych na komputerach, na których nie uruchamia się nawet system Windows ani Linux.
Z punktu widzenia kodu, BIOS jest ograniczony do 16 bitów, podczas gdy UEFI działa bezpośrednio w 32 lub 64 bitach . Pozwala to na obsługę większej ilości pamięci, większej liczby urządzeń równolegle i szybsze uruchamianie systemu, skracając czas od naciśnięcia przycisku zasilania do wyświetlenia pulpitu.
Kolejną bardzo praktyczną zmianą dla użytkownika końcowego jest to, że UEFI zawiera własnego menedżera rozruchu, który obsługuje wiele systemów operacyjnych i kilka wpisów rozruchowych , bez konieczności korzystania ze starego, sztywnego schematu MBR. W połączeniu z partycjami GPT, które omówimy szczegółowo później, UEFI oferuje również własnego menedżera rozruchu, który obsługuje wiele systemów operacyjnych i kilka wpisów rozruchowych .
Główne zalety trybu UEFI w porównaniu z BIOS-em
Poza walorami estetycznymi, UEFI oferuje szereg korzyści technicznych, które wyjaśniają, dlaczego producenci masowo przeszli na tę technologię. W większości nowoczesnych komputerów, jeśli masz możliwość wyboru między UEFI a starszym BIOS-em, zdecydowanie powinieneś zdecydować się na UEFI , z wyjątkiem konkretnych scenariuszy.
Jednym z kluczowych ulepszeń jest poszanowanie czasu użytkownika: czasy rozruchu są zazwyczaj znacznie krótsze . UEFI może inicjować wiele urządzeń jednocześnie dzięki swojej nowoczesnej architekturze, ponieważ działa w trybie 32/64 bitowym z większą dostępną przestrzenią adresową. Jest to szczególnie zauważalne w systemach z wieloma dyskami lub kontrolerami.
Kolejną istotną zaletą jest obsługa pamięci masowej. UEFI bezproblemowo współpracuje z dyskami partycjonowanymi GPT , umożliwiając korzystanie z dysków o pojemności większej niż 2 TB i tworzenie do 128 partycji podstawowych na jednym dysku bez konieczności stosowania partycji rozszerzonych lub innych obejść.
W obszarze bezpieczeństwa UEFI wprowadza znaną funkcję Secure Boot . Funkcja ta kryptograficznie weryfikuje kod uruchamiany podczas uruchamiania systemu i blokuje uruchamianie niepodpisanych lub zmodyfikowanych systemów, zmniejszając ryzyko wystąpienia bootkitów i złośliwego oprogramowania, które mogą zadziałać, zanim system operacyjny zdąży się obronić.
Nie należy również zapominać o rozszerzalności. UEFI jest modułowe i można je rozszerzyć o sterowniki i aplikacje innych firm : narzędzia do podkręcania, narzędzia diagnostyczne, małe odtwarzacze multimedialne lub wbudowane klienty sieciowe. Co więcej, dzięki możliwości bezpośredniego kojarzenia sterowników z oprogramowaniem układowym, system operacyjny nie musi już ładować niektórych sterowników , co może uprościć jego działanie i poprawić ogólną wydajność.
Wreszcie, jeśli chodzi o konserwację, UEFI obsługuje zdalne zarządzanie i dostęp do sieci na wielu platformach profesjonalnych, dzięki czemu technik może dokonać interwencji na serwerze lub komputerze, nawet jeśli system operacyjny jest uszkodzony lub dysk główny uległ awarii.
Typowe ograniczenia i problemy UEFI
Biorąc pod uwagę powyższe, mogłoby się wydawać, że UEFI jest idealne, ale żaden system nie jest nieomylny. UEFI może również powodować problemy , zwłaszcza jeśli mieszasz tryby lub pracujesz na starszych systemach operacyjnych.
Przede wszystkim UEFI jest w dużej mierze zorientowane na systemy 64-bitowe . Chociaż istnieją konkretne implementacje dla systemów 32-bitowych, w praktyce często zdarza się, że nowoczesne komputery mają problemy z uruchomieniem starszych systemów 32-bitowych lub po prostu nie są w stanie tego zrobić, zwłaszcza gdy dysk jest sformatowany w formacie GPT i włączony jest Secure Boot.
Z punktu widzenia bezpieczeństwa ważne jest wyjaśnienie jednej rzeczy: chociaż UEFI z funkcją Secure Boot poprawia ochronę, nie jest ona absolutna . Istnieją konkretne zagrożenia dla oprogramowania układowego UEFI – takie jak niektóre uporczywe trojany – które instalują się na tak niskim poziomie, że są w stanie przetrwać formatowanie, ponowną instalację, a nawet wymianę dysku twardego, ponieważ znajdują się na samej płycie głównej.
Innym źródłem problemów jest utrata lub przypadkowa zmiana konfiguracji rozruchu . Prosty reset UEFI (za pomocą przycisku, zworki lub baterii) może przywrócić płytę główną do ustawień fabrycznych, zmieniając tryb rozruchu (UEFI/Legacy) i uniemożliwiając uruchomienie systemu Windows, nawet jeśli dane są nienaruszone.
Wreszcie, kompatybilność z bardzo starym sprzętem wymaga czasami włączenia trybu legacy (CSM) , który może kolidować z dyskami GPT lub nowoczesnymi systemami, które powinny uruchamiać się w czystym UEFI. Krótko mówiąc, oferuje to wydajność, ale także więcej zmiennych do zarządzania.
Bezpieczny rozruch: czym jest i jak wpisuje się w to wszystko
Funkcja Secure Boot zasługuje na osobną sekcję, ponieważ rodzi wiele pytań. Nie jest to funkcja systemu Windows sama w sobie, ale raczej element standardu UEFI, z którego potrafią korzystać nowoczesne systemy – Windows 8 i nowsze, a także wiele najnowszych dystrybucji Linuksa.
Idea Secure Boot jest stosunkowo prosta: podczas rozruchu oprogramowanie sprzętowe wykonuje tylko kod podpisany i zweryfikowany za pomocą zaufanych kluczy kryptograficznych . Obejmuje to program ładujący system operacyjny, a w niektórych przypadkach opcjonalne sterowniki, które ładują się przed systemem operacyjnym.
Jeśli coś próbuje się uruchomić bez podpisu rozpoznawalnym kluczem, UEFI po prostu nie przyznaje mu kontroli . Utrudnia to atakującemu załadowanie alternatywnego systemu operacyjnego z USB w celu odczytania dysku bez zezwolenia, a złośliwemu oprogramowaniu modyfikację bootloadera, aby uruchamiał się przed oprogramowaniem antywirusowym.
Ten mechanizm wzbudził kontrowersje, gdy pojawił się po raz pierwszy, ponieważ początkowo wykluczał wiele systemów innych niż Windows i starsze dystrybucje Linuksa . Dlatego nowoczesne płyty główne często zawierają starszy tryb zgodności (CSM/Legacy) i opcję wyłączenia bezpiecznego rozruchu, umożliwiając instalację systemów nieprzeznaczonych dla UEFI.
Obecnie większość popularnych 64-bitowych dystrybucji Linuksa obsługuje już funkcję Secure Boot , dzięki czemu mogą one współistnieć z systemami Windows 10/11 w trybie UEFI bez potrzeby wyłączania tej funkcji, o ile konfiguracja klucza oprogramowania sprzętowego na to pozwala.
Partycje MBR i GPT: dlaczego są ważne w przypadku BIOS-u i UEFI
Mówiąc o BIOS-ie i UEFI, nie sposób nie wspomnieć o organizacji informacji na dysku. Tablica partycji definiuje sposób podziału dysku fizycznego na partycje , z których korzystają dwa kluczowe schematy: MBR i GPT.
W klasycznych komputerach PC BIOS współpracuje z dyskami wykorzystującymi tablicę partycji MBR (Master Boot Record) . Format ten powstał w latach 80. XX wieku, gdy dyski wieloterabajtowe były jeszcze przedmiotem science fiction. Tablica MBR jest przechowywana w pierwszych sektorach dysku i zawiera między innymi kod rozruchowy oraz opisy partycji.
MBR ma kilka istotnych ograniczeń: pozwala na maksymalnie 4 partycje podstawowe (lub 3 partycje podstawowe i jedną rozszerzoną z wewnętrznymi dyskami logicznymi), a rozmiar każdej partycji nie może przekraczać 2 TB . Co więcej, centralizując informacje w jednym miejscu, w przypadku uszkodzenia MBR można utracić dostęp do wszystkich partycji.
UEFI oferuje GPT (tablicę partycji GUID). GPT został zaprojektowany właśnie po to, aby pokonać ograniczenia MBR . Pozwala on na zdefiniowanie do 128 partycji podstawowych na jednym dysku, z których każda może teoretycznie osiągnąć rozmiar setek terabajtów.
Kolejną kluczową różnicą jest niezawodność: GPT przechowuje wiele redundantnych kopii tablicy partycji na dysku , więc uszkodzenie kilku pierwszych sektorów niekoniecznie oznacza utratę całej struktury. Ułatwia to odzyskiwanie danych w przypadku błędów.
W praktyce, typowe pary to BIOS+MBR i UEFI+GPT . Komputer uruchamiający się w czystym UEFI zazwyczaj oczekuje, że dysk systemowy będzie sformatowany jako GPT z odpowiadającą mu partycją rozruchową EFI . Natomiast rozruch w starszym trybie BIOS zazwyczaj działa na dyskach z MBR.
Kiedy ma sens użycie partycji i przejście z MBR na GPT (i odwrotnie)
Praca z partycjami to nie tylko kwestia techniczna; ma ona bezpośredni wpływ na sposób organizacji danych i wybór systemów operacyjnych, które można zainstalować . Istnieje kilka scenariuszy, w których modyfikacja tabeli partycji jest niemalże obowiązkowa.
Typowym przykładem jest multibootowanie. Jeśli chcesz mieć kilka systemów operacyjnych na tym samym komputerze — na przykład Windows i Linux — każdy z nich musi mieć własną, jasno zdefiniowaną partycję (lub zestaw partycji), a schemat partycjonowania musi być zgodny z używanym trybem rozruchu.
Innym częstym scenariuszem jest sytuacja, gdy masz już utworzone partycje i musisz zmienić ich rozmiar, usunąć je lub przenieść, aby zrobić miejsce na nową partycję systemu operacyjnego lub danych. W takim przypadku nieudana zmiana może skutkować utratą danych, dlatego najlepiej zachować szczególną ostrożność, mieć pod ręką kopię zapasową i najlepiej korzystać ze specjalistycznego oprogramowania.
Partycje są również często wykorzystywane do klonowania instalacji systemu operacyjnego na inny dysk, aby w razie awarii móc ją przywrócić w dokładnie takim samym stanie. W takich przypadkach typ partycjonowania (MBR/GPT) i tryb rozruchu (BIOS/UEFI) muszą być takie same na dysku źródłowym i docelowym, aby uniknąć problemów z uruchomieniem systemu. W przypadku takich procesów często warto zapoznać się z poradnikami dotyczącymi prawidłowego klonowania instalacji.
Zmiana z MBR na GPT — i odwrotnie — jest możliwa, ale jest pewien haczyk. W wielu przypadkach wiąże się to z usunięciem zawartości dysku , chyba że użyjesz specjalistycznych narzędzi umożliwiających konwersję „w locie”. Co więcej, nie można przeprowadzić „konwersji na gorąco” dysku, z którego uruchamiasz system Windows, bez przestrzegania określonych i dość delikatnych procedur; dlatego istnieją poradniki, jak to zrobić bezpiecznie.
Zgodność systemu operacyjnego z BIOS/UEFI i MBR/GPT
Oprogramowanie układowe, tryb partycjonowania i kompatybilność z systemem operacyjnym to zagadka, którą warto zrozumieć. Nie wszystkie systemy mogą uruchomić się w UEFI, nie wszystkie obsługują GPT i nie wszystkie dobrze działają z funkcją Secure Boot.
Począwszy od systemu Windows, XP i starszych wersji, obsługują one tylko BIOS i MBR . Nie można ich uruchomić w trybie UEFI ani zainstalować na dysku GPT jako głównym systemie operacyjnym. Wstępne wsparcie UEFI wprowadzono w systemie Windows Vista, ale dopiero w systemie Windows 7, a zwłaszcza w systemie Windows 8, obsługa ta została ugruntowana.
W nowoczesnych środowiskach 64-bitowe systemy Windows od Visty w górę mogą współpracować z dyskami GPT , a od Windows 8 w górę zalecana jest instalacja UEFI z partycją systemową EFI. W rzeczywistości certyfikowane komputery z obecnymi wersjami systemu Windows zazwyczaj są fabrycznie wyposażone w UEFI, funkcję Secure Boot i dysk podzielony na partycje GPT.
Jeśli chodzi o Linuksa, obecne dystrybucje 64-bitowe zazwyczaj obsługują zarówno UEFI, jak i GPT , a w wielu przypadkach nawet Secure Boot. Jednak bardzo stare dystrybucje lub wersje 32-bitowe mogą wymagać wyłączenia Secure Boot, a nawet wymuszenia działania starszego trybu BIOS.
Istotnym szczegółem jest to, że nie jest dobrym pomysłem instalowanie systemu operacyjnego w jednym trybie rozruchu, a następnie przełączanie się na inny . Jeśli zainstalujesz system Windows w trybie BIOS na partycji MBR, a następnie włączysz czysty UEFI bez CSM, komputer prawdopodobnie nie uruchomi się. Działa to również w drugą stronę: instalacja systemu Windows w UEFI na partycji GPT nie uruchomi się w trybie Legacy, jeśli po prostu wyłączysz UEFI i Secure Boot.
Jak sprawdzić, czy Twój komputer korzysta z BIOS-u czy UEFI
Jeśli nie masz pewności, jakiego systemu operacyjnego używa Twój komputer, nie musisz otwierać obudowy ani bawić się w zgadywanki. System Windows oferuje kilka prostych sposobów sprawdzenia, czy korzystasz ze starszej wersji BIOS-u, czy UEFI , a także czy dysk jest sformatowany jako MBR, czy GPT.
Najszybszą metodą jest skorzystanie z narzędzia „Informacje o systemie”. W menu Start możesz wyszukać „Informacje o systemie” lub uruchomić msinfo32W podsumowaniu głównym zobaczysz pole o nazwie „Tryb BIOS”.
Jeśli w tym polu pojawia się napis „Legacy” lub podobny, system Windows uruchamia się w trybie Legacy BIOS . Jeśli widnieje napis „UEFI”, oznacza to, że system jest zainstalowany i skonfigurowany do korzystania z oprogramowania układowego UEFI, prawdopodobnie z dyskiem GPT i partycją rozruchową EFI.
Inną przydatną metodą jest Zarządzanie dyskami. Otwórz diskmgmt.msc i sprawdź dysk, na którym zainstalowany jest system Windows.Jeśli widzisz małą partycję „EFI System” w formacie FAT32, obok innej partycji zarezerwowanej dla firmy Microsoft i głównej partycji NTFS, masz do czynienia z instalacją w trybie UEFI na dysku GPT.
Jeśli jednak widzisz tylko jedną lub dwie główne partycje NTFS i brak partycji EFI, system Windows jest najprawdopodobniej zainstalowany w BIOS-ie/MBR . Aby to sprawdzić, możesz użyć narzędzi do partycjonowania lub wiersza poleceń systemu Windows.
Istnieje nawet metoda „kryminalistyczna” bazująca na pliku dziennika instalacji. W folderze C:\Windows\Panther plik został zapisany setupact.log ze szczegółami środowiska rozruchowego wykrytego podczas instalacji. Filtrując ten plik według ciągu „Wykryto środowisko rozruchowe”, dowiesz się, czy system został zainstalowany w środowisku BIOS, czy EFI.
Jak uzyskać dostęp do UEFI lub BIOS-u z systemu Windows
Dostęp do oprogramowania układowego nie sprowadza się już do naciskania klawiszy F2 lub Delete podczas uruchamiania, zwłaszcza na komputerach, które uruchamiają się bardzo szybko. Systemy Windows 10 i 11 oferują bezpośrednie ścieżki dostępu do ustawień UEFI bez konieczności wykonywania skomplikowanych ruchów.
„Najczystszy” sposób to Ustawienia systemu Windows. Przejdź do Start → Ustawienia → Aktualizacja i zabezpieczenia → Odzyskiwanie . W sekcji „Uruchamianie zaawansowane” znajdziesz przycisk „Uruchom ponownie teraz”, który przeniesie Cię do specjalnego menu rozruchowego.
Po ponownym uruchomieniu zobaczysz kilka opcji. Wybierz „Rozwiązywanie problemów” → „Opcje zaawansowane” → „Ustawienia oprogramowania układowego UEFI” i dotknij „Uruchom ponownie”. Urządzenie uruchomi się bezpośrednio i wyświetli ekran ustawień oprogramowania układowego, gdzie możesz zmienić parametry rozruchu, włączyć lub wyłączyć Bezpieczny rozruch i wiele więcej.
Istnieje bardzo wygodny skrót: przytrzymaj klawisz Shift i kliknij „Uruchom ponownie ”, niezależnie od tego, czy robisz to w menu Start, na ekranie logowania, czy nawet za pomocą znanej kombinacji klawiszy Ctrl+Alt+Delete. To przeniesie Cię bezpośrednio do menu „Zaawansowane uruchamianie” bez żadnych problemów.
Jeśli wolisz używać wiersza poleceń, jest to również możliwe. Otwórz wiersz poleceń z uprawnieniami administratora i uruchom shutdown.exe /r /oSystem Windows wyświetli ostrzeżenie, że nastąpi ponowne uruchomienie w celu uzyskania dostępu do opcji zaawansowanych, z których można również uzyskać dostęp do UEFI.
Dla tych, którzy często dokonują tych zmian, Możesz nawet utworzyć skrót na pulpicie, który będzie uruchamiany shutdown /r /fw /t 1Po dwukrotnym kliknięciu system uruchamia się ponownie i przechodzi bezpośrednio do ustawień oprogramowania sprzętowego, bez konieczności przechodzenia przez dalsze menu.
Resetowanie ustawień UEFI w przypadku wystąpienia problemu
Zmiana ustawień UEFI bez dokładnej znajomości ich funkcji może spowodować, że komputer się nie uruchomi. W takim przypadku zawsze można przywrócić konfigurację do ustawień fabrycznych , zazwyczaj za pomocą jednej z tych trzech metod.
Niektórzy producenci umieszczają fizyczny przycisk resetowania UEFI na płycie głównej lub nawet dostępny z zewnątrz obudowy. Przytrzymanie go przez kilka sekund przy wyłączonym komputerze i odłączonym od zasilania zazwyczaj wystarcza, aby usunąć ustawienia niestandardowe.
Inną klasyczną możliwością jest zabawa zworką na płycie głównej. Tymczasowa zmiana położenia zworki służącej do kasowania konfiguracji (szczegóły w instrukcji płyty głównej) i pozostawienie komputera bez zasilania na kilka sekund powoduje utratę zapisanych ustawień i powrót do stanu domyślnego w UEFI.
Najbardziej „staromodną” metodą jest wyjęcie baterii CMOS z płyty głównej. Po odłączeniu komputera od zasilania, wyjmij baterię CMOS na około 10–15 sekund , a następnie włóż ją z powrotem. Zazwyczaj jest to wystarczająco dużo czasu, aby oprogramowanie sprzętowe zapomniało o poprzedniej konfiguracji.
W każdym z tych trzech przypadków warto wcześniej zapisać lub sfotografować konfigurację, o ile nadal masz do niej dostęp, dzięki czemu będziesz mógł przywrócić wszystko do pierwotnego stanu, gdy problem zostanie rozwiązany.
Aktualizacja UEFI: Kiedy warto?
Przy tak dużym nacisku na aktualizacje systemu operacyjnego i sterowników, naturalne jest pytanie, czy UEFI również wymaga częstych aktualizacji . Krótka odpowiedź brzmi: tylko wtedy, gdy istnieje ku temu ważny powód.
Zasadniczo aktualizacja UEFI nie jest konieczna, jeśli komputer działa prawidłowo i nie występują problemy ze zgodnością ani poważne awarie. Nowoczesne płyty główne są znacznie ulepszone w porównaniu ze starszymi wersjami BIOS-u, ale nieudana aktualizacja oprogramowania układowego nadal stanowi poważne ryzyko.
Warto rozważyć aktualizację, gdy producent wyda wersję, która naprawia konkretne występujące błędy , zwiększa kompatybilność z nowymi procesorami lub pamięcią albo usuwa poważne luki w zabezpieczeniach.
Aby dowiedzieć się, jaką wersję oprogramowania sprzętowego posiadasz, sprawdź pole „Wersja i data BIOS-u” w narzędziu Informacje o systemie . Następnie porównaj ją z najnowszą wersją dostępną na stronie internetowej producenta płyty głównej lub laptopa.
Jeśli jednak komputer zaczyna działać nieprawidłowo po wymianie podzespołów – na przykład po rozbudowie pamięci RAM lub zainstalowaniu bardzo wydajnej karty graficznej – problem może wynikać z niezgodności fizycznych lub ograniczeń płyty głównej , a niekoniecznie z wersji UEFI. Zaleca się wykluczenie tych możliwości przed podjęciem próby aktualizacji oprogramowania sprzętowego.
Zrozumienie całej struktury BIOS-u, UEFI, bezpiecznego rozruchu, MBR i GPT to nie tylko ciekawostka techniczna; daje ona narzędzia do podejmowania decyzji, jak zainstalować systemy, jak zorganizować dyski, a także czego dotknąć (lub nie), gdy coś przestaje się uruchamiać . Dzięki temu stajesz się o wiele bardziej podobny do technika, który potrafi ujarzmić każdy komputer, który wpadnie mu w ręce.
